Dainus

10월 15일 새벽, 백업 앱이 자격증명을 바꾸기 시작했다
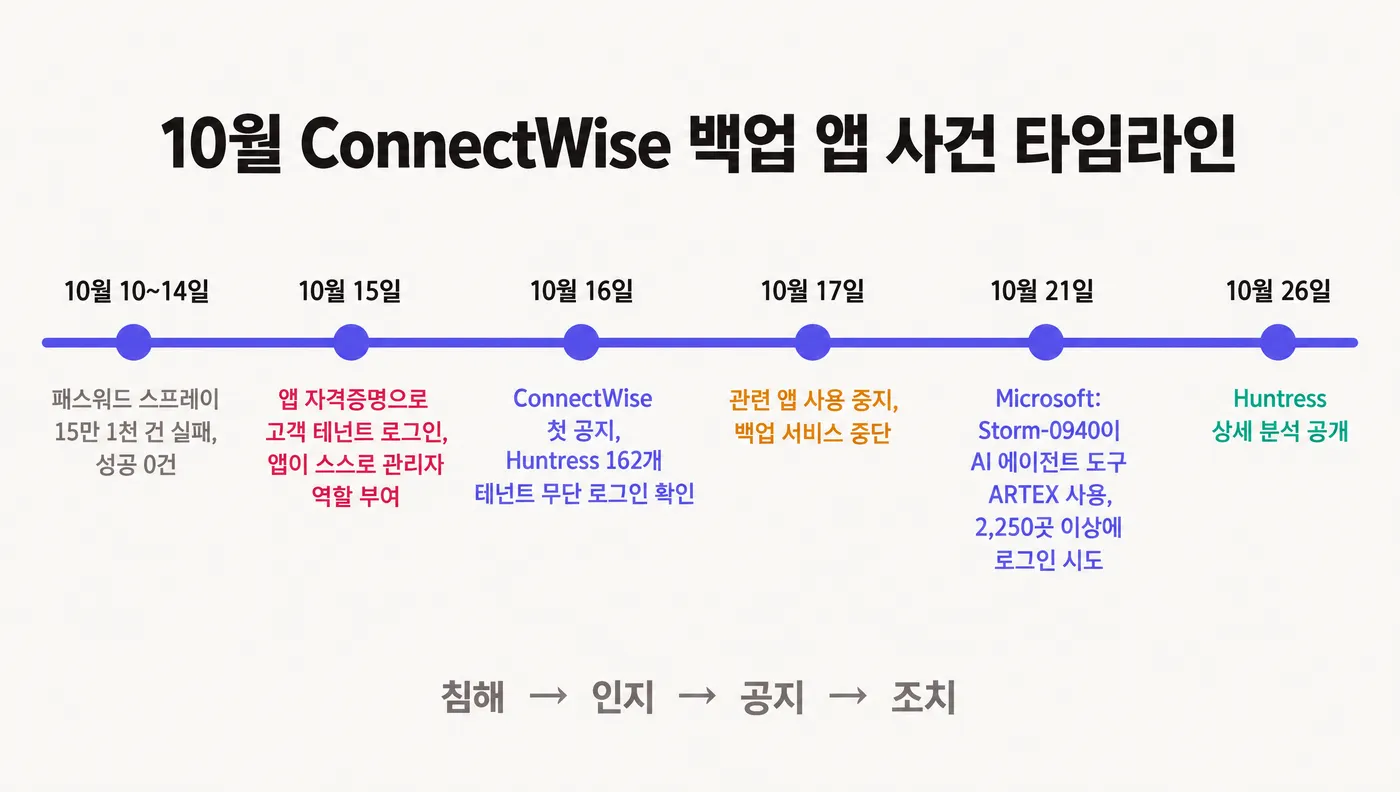
2026년 10월 15일 오전 3시 42분(UTC), 한 회사의 Microsoft 365 테넌트(회사 하나에 배정된 Microsoft 365 공간)에서 ConnectWise의 Teams 관리 앱이 자기 자격증명을 이리저리 바꾸기 시작했다. 같은 순서의 작업은 47초 뒤 두 번째 테넌트에서도 시작됐다. Huntress가 감사 로그를 확보한 테넌트에서 이 앱은 결국 최고 관리자 역할인 전역 관리자(Global Administrator)를 스스로에게 붙였다.
그 시각 로그인한 직원은 없었다. 움직인 것은 회사가 백업과 관리에 쓰려고 예전에 연결을 허락해 둔 앱이었다. ConnectWise는 16일 첫 공지를 냈고, 보안업체 Huntress는 같은 날 19시(UTC) 기준 162개 테넌트에서 무단 로그인을 확인했다고 보고했다. 21일에는 Microsoft가 이 공격을 중국 정부와 연계된 그룹 Storm-0940의 소행으로 판단하고, 이들이 오픈소스 AI 에이전트 침투 테스트 도구 ARTEX를 썼다고 발표했다. 로그인 시도를 받은 테넌트는 2,250곳이 넘는다.
한 번 허락한 앱은 사람 없이 로그인한다
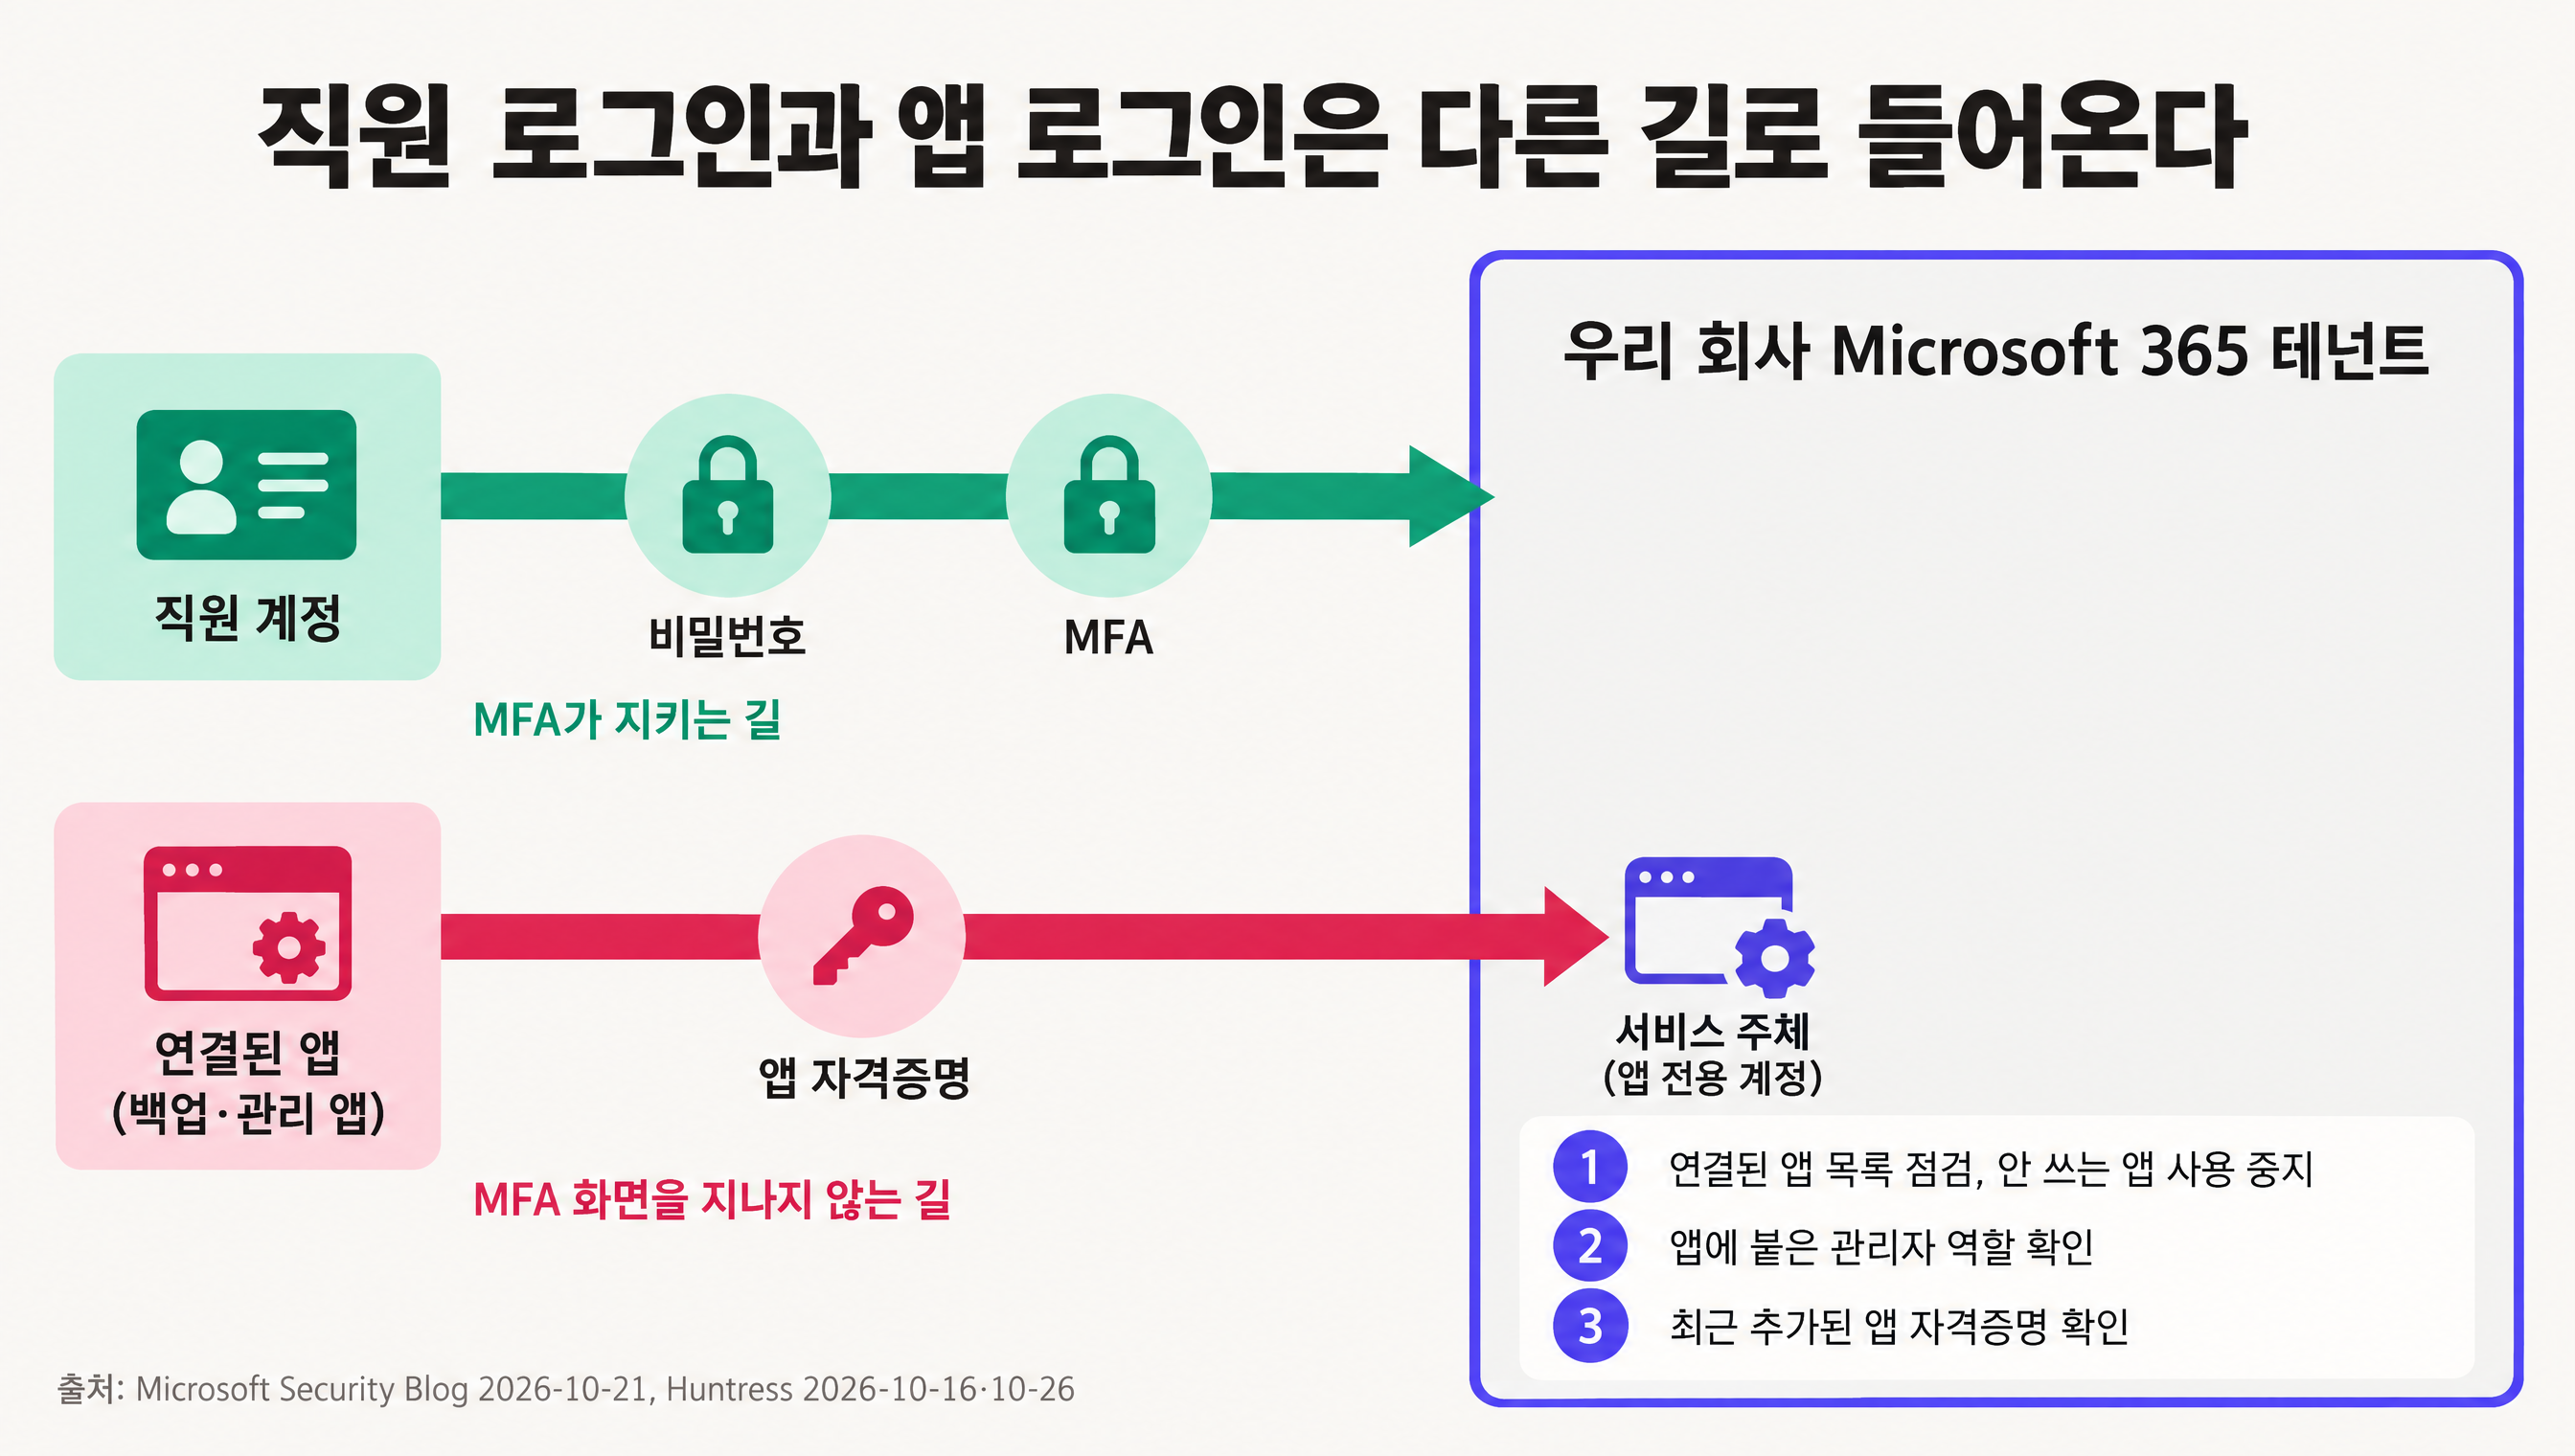
백업 서비스는 메일과 파일을 매일 복사해 가야 하니 권한이 넓다. 관리자는 처음 연결할 때 "이 앱이 메일함과 파일을 읽어도 된다"는 동의 화면을 한 번 승인한다. 그러면 앱은 테넌트 안에 서비스 주체(service principal, 조직 안에 만들어지는 앱 전용 계정)로 등록되고, 그 뒤로는 사람 없이 자기 자격증명만으로 로그인한다.
ConnectWise의 앱들은 여러 고객사에 같은 앱으로 들어가 있었다. 공격자는 이 앱들의 자격증명을 손에 넣었고, Microsoft의 설명대로 각 고객 테넌트에 이미 있던 신뢰와 권한을 그대로 빌려 썼다. 자격증명을 어떻게 빼냈는지는 10월 26일 Huntress 분석 시점까지 공개되지 않았다. Microsoft는 자사 시스템이 뚫렸거나 Microsoft 쪽 취약점이 원인인 사건은 아니라고 못 박았다.
공격이 통한 이유는 두 문장이면 된다. 앱 자격증명으로 하는 로그인은 직원 비밀번호도, 다단계 인증(MFA)도 거치지 않는다. 그리고 한 번 동의한 앱의 권한은 누군가 일부러 챙기지 않는 한 다시 볼 일이 없다. 인증과 인가의 차이가 낯설다면 인증과 인가는 다른 일이다를 먼저 읽어 두면 이해가 빠르다.
AI 에이전트가 맡은 몫
ARTEX는 여러 AI 에이전트가 정찰부터 데이터 반출까지 단계를 나눠 맡는 침투 테스트 프레임워크다. 어떤 언어 모델이든 붙일 수 있고 한국어로도 동작한다. Microsoft는 이 도구 덕분에 정찰, 패스워드 스프레이(흔한 비밀번호 몇 개를 여러 계정에 조금씩 대입하는 공격), OAuth 앱 악용이 모두 빨라졌다고 봤다.
숫자를 보면 속도가 실감 난다. 10월 10일부터 14일까지 같은 인프라에서 8개 조직, 327개 계정을 노린 패스워드 스프레이가 있었다. 실패한 로그인은 15만 1천 건을 넘었고, 11일에는 분당 2,900건까지 치솟았다. 이 단계에서 성공한 로그인은 한 건도 없었다. 앱 자격증명을 쥔 뒤로는 사정이 달라졌다. 자격증명 4개로 4분이 안 되는 사이 200건 넘게 로그인했고, 몇몇 테넌트에서는 표적이 된 지 3시간이 안 돼 관리자 권한에 닿았다. 안에서는 디렉터리를 훑고, 앱 자격증명을 바꾸고, 권한을 고치려 했다. Microsoft는 이런 변경이 원래 앱을 막은 뒤에도 백도어로 남을 수 있다고 경고하면서, 시도 대부분은 실패했다고 덧붙였다.
AI가 모든 판단을 내렸다고 볼 근거는 아직 없다. Huntress는 작업 대부분을 스크립트가 했고, 실행과 실행 사이에 AI 에이전트로 보이는 무언가가 방식을 고쳐 나갔다는 가설을 내놨다. 자기 데이터만 놓고 보면 확신도는 낮음에서 중간 사이라고 적었다. 확실한 것은 보통 사람이 손으로 하던 OAuth 앱 악용이 기계 속도로 돌았다는 점이다. Microsoft는 같은 글에서 ARTEX가 한국 금융기관을 노린 개인정보 유출에도 쓰였다는 공개 보도를 함께 언급했다.
우리 조직에서는 어디를 봐야 하나
회사에서 Microsoft 365나 Google Workspace를 관리한다면, 이번 사건의 출발점과 같은 것이 우리 테넌트에도 있다. 백업, 전자서명, 일정 관리, 메일 마케팅처럼 한 번 연결하고 잊어버린 앱들이다.
AI로 만든 서비스가 고객 계정에 연결되는 구조라면 입장이 반대가 된다. 내 앱이 고객의 구글 드라이브나 슬랙 토큰을 보관하고 있다면, 그 비밀이 새는 순간 고객에게는 내 앱이 ConnectWise다. 토큰은 가진 쪽이 곧 권한자라는 이야기는 HTTPS를 켜도 URL은 로그에 그대로 남는다에서 다뤘다.
여기서 흔한 오해 하나를 짚고 가자. "직원 모두 MFA를 켰으니 괜찮다"는 생각이다. 이번 공격은 직원 계정으로 들어오지 않았다. 앱 자격증명으로 받은 토큰은 MFA 화면을 지나지 않는다. MFA는 여전히 꼭 필요하지만, 앱 계정까지 지켜 주지는 못한다.
오늘 저녁에 할 수 있는 세 가지
1. 연결된 앱 목록을 열고, 쓰지 않는 앱은 사용 중지한다 (무료, 30분). Microsoft Entra 관리 센터의 엔터프라이즈 애플리케이션 목록에서 앱마다 어떤 권한을 받았는지 확인한다. Google Workspace라면 관리 콘솔의 API 제어 메뉴에 같은 목록이 있다. 모르는 앱이나 더는 쓰지 않는 앱은 삭제보다 로그인 사용 중지가 먼저다. Huntress와 Microsoft 모두 삭제 대신 사용 중지를 권했다. 지우면 동의 설정과 조사에 필요한 흔적까지 함께 사라지기 때문이다.
2. 앱에 붙은 관리자 역할과 최근 추가된 자격증명을 확인한다 (무료, 20분). 전역 관리자 같은 역할을 가진 앱이 있다면 일부러 준 권한인지 따져 본다. 이번 공격에서 남은 흔적이 바로 앱이 스스로 붙인 관리자 역할과 새로 추가된 앱 비밀이었다. Entra 감사 로그에서 "Add service principal credentials", "Add member to role" 같은 기록이 기억에 없는 날짜에 찍혀 있는지 보면 된다.
3. 내 앱이 보관한 고객 토큰을 한꺼번에 끊는 절차를 적어 둔다 (무료, 1시간). 앱 운영자에게 해당하는 일이다. 토큰을 어디에 저장했는지, 권한 범위가 꼭 필요한 만큼인지, 유출이 의심될 때 전부 폐기하고 고객에게 재연결을 요청하는 순서가 무엇인지 한 페이지로 정리해 둔다. 이번에 Huntress와 Microsoft는 ConnectWise가 자격증명 재설정을 확인하고 복구 안내를 낼 때까지 앱을 꺼 두라고 권했고, 그동안 고객사의 백업은 멈췄다. 절차가 미리 있으면 멈추는 기간이 짧아진다.
공격은 빨라졌고, 열려 있던 곳은 그대로였다
이번 사건에서 AI 에이전트가 새로 낸 구멍은 없다. 열려 있던 것은 여러 회사에 동시에 통하는 앱 자격증명과 그 앱에 넉넉히 준 권한이었다. 에이전트는 그것을 써서 2,250개가 넘는 테넌트에 사람 손으로는 낼 수 없는 속도로 로그인을 시도했다. 그러니 대응도 AI 전용 도구보다 연결된 앱 목록, 앱 권한, 앱 자격증명의 변경 기록이라는 오래된 점검 항목에서 시작한다. 달라진 것은 주기다. 1년에 한 번 하던 점검을 분기마다, 앱 권한 변경 알림은 실시간으로 받아야 공격 속도를 따라갈 수 있다.