Dainus

인증 메일이 안 온다는 제보
Claude Code에게 "Supabase로 회원가입 붙여줘"라고 부탁하면 몇 분 만에 가입 화면이 생긴다. 내 메일로 테스트할 때는 인증 메일이 잘 왔다. 그런데 친구에게 링크를 보내자 "메일이 안 와"라는 답이 돌아온다.
이유부터 말하면 Supabase가 기본으로 깔아 주는 메일 발송기는 테스트용이다. Supabase 문서에 따르면 기본 발송기는 프로젝트 팀에 등록된 주소로만 메일을 보내고, 그것도 시간당 2통으로 묶여 있다. 실제 서비스에서는 Resend나 Amazon SES 같은 발송 서비스를 따로 연결하라고 권한다.
그래서 에이전트에게 "Resend 연결해줘"라고 하면 이번에는 이런 말이 돌아온다. "도메인 DNS에 아래 레코드를 추가해 주세요." TXT 몇 줄, MX 한 줄, 그리고 낯선 이름들이 따라온다. send, resend._domainkey, _dmarc. 시키는 대로 붙여넣으면 메일은 간다. 그런데 이 세 줄이 무슨 일을 하는지 모르면, 나중에 메일이 스팸함으로 빠지거나 누군가 내 도메인 이름으로 피싱 메일을 뿌려도 어디를 봐야 할지 모른다. 이번 글은 그 세 줄, SPF, DKIM, DMARC 이야기다.
이메일은 보낸 사람을 아무렇게나 적을 수 있다
종이 편지를 떠올려 보자. 봉투 뒷면에 적는 보내는 사람 주소는 우체국이 확인하지 않는다. 봉투 안 편지지 맨 아래 서명도 마찬가지다. 아무 이름이나 적어도 편지는 배달된다.
이메일도 똑같이 만들어졌다. 1980년대에 설계된 메일 전송 규약(SMTP)에는 보낸 사람을 확인하는 장치가 없다. 그리고 메일에는 보낸 사람 주소가 두 군데 있다.
- 봉투 주소(envelope-from, 받은 메일에서는
Return-Path로 보인다): 메일 서버끼리 주고받는 주소다. 배달에 실패하면 반송 메일이 여기로 간다. 사람은 거의 보지 않는다. - 편지지 주소(
From헤더): Gmail 화면에 "보낸 사람"으로 뜨는 주소다. 사람이 보는 건 이쪽이다.
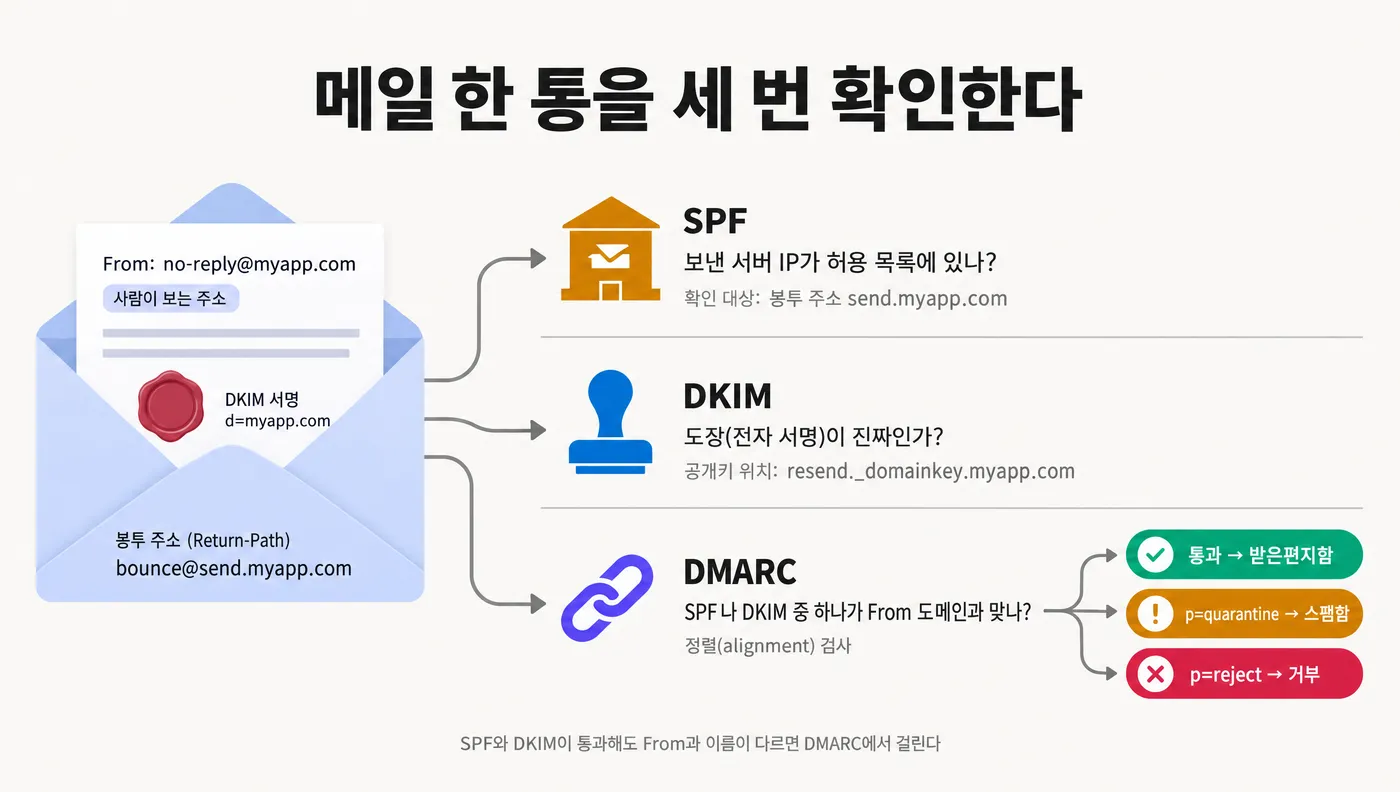
두 주소는 서로 달라도 된다. Resend로 보낸 메일이라면 From은 no-reply@myapp.com인데 봉투 주소는 send.myapp.com 아래의 반송 전용 주소인 식이다. 문제는 공격자도 From에 support@myapp.com을 적어 보낼 수 있다는 점이다. 이걸 이메일 스푸핑(사칭)이라고 한다.
받는 쪽 메일 서버는 이 메일이 정말 myapp.com 주인이 허락한 메일인지 알고 싶다. 그런데 물어볼 곳이 마땅치 않다. 그래서 도메인 주인이 누구나 볼 수 있는 곳, 바로 DNS에 답을 적어 두기로 했다. 이 블로그의 DNS 글에서 DNS를 인터넷 전화번호부라고 불렀는데, 전화번호부 한쪽에 "우리 집 편지는 이렇게 확인하세요"라는 안내문을 붙여 두는 셈이다. 그 안내문이 SPF, DKIM, DMARC다.
SPF: 우리 편지를 부칠 수 있는 우체국 명단
SPF(Sender Policy Framework)는 "이 도메인 이름으로 메일을 보낼 수 있는 서버 목록"이다. 받는 서버는 메일을 보내 온 서버의 IP 주소가 이 목록에 있는지 본다. Resend가 안내하는 SPF 레코드는 대략 이렇게 생겼다.
send.myapp.com. TXT "v=spf1 include:amazonses.com ~all"
include:amazonses.com은 "Amazon SES가 쓰는 서버 목록을 그대로 가져다 쓰겠다"는 뜻이다. Resend가 내부적으로 SES 인프라로 메일을 내보내기 때문이다. 맨 끝의 all은 목록에 없는 서버를 어떻게 볼지 정한다. ~all은 "아마 가짜일 것"(softfail), -all은 "가짜다"(fail)라는 뜻이다. SPF 표준인 RFC 7208은 두 결과를 어떻게 처리할지는 받는 쪽에 맡긴다. -all이라고 반드시 거부되는 건 아니다.
여기서 눈여겨볼 점이 두 가지 있다.
첫째, SPF는 봉투 주소의 도메인을 확인한다. 위 레코드가 myapp.com이 아니라 send.myapp.com에 걸려 있는 이유다. 사람이 보는 From 주소는 SPF가 들여다보지 않는다. SPF만으로는 사칭을 못 막는다는 얘기다.
둘째, SPF 레코드에는 숫자 제한이 있다. RFC 7208은 SPF를 확인하는 동안 DNS 조회를 일으키는 항목(include, a, mx, redirect, exists)을 합쳐 10번까지만 허용한다. include 안에 또 include가 들어 있으면 그것도 센다. 10번을 넘기면 결과는 permerror, 레코드 자체가 고장 난 것으로 처리된다. 뉴스레터 서비스, 고객센터 도구, 결제 알림 서비스를 붙일 때마다 에이전트가 include를 한 줄씩 늘려 주다 보면 어느 날 이 선을 넘는다. 같은 도메인에 SPF 레코드를 두 개 만드는 것도 같은 permerror를 부른다. 새 서비스를 붙일 때는 기존 레코드에 항목을 합쳐야지 줄을 새로 추가하면 안 된다.
DKIM: 편지에 찍는 봉인 도장
DKIM(DomainKeys Identified Mail)은 메일 내용에 전자 서명을 붙이는 방식이다. 옛날 편지를 밀랍으로 봉하고 집안 문장이 새겨진 도장을 찍던 걸 떠올리면 된다. 도장 모양은 누구나 볼 수 있게 공개해 두고, 도장 자체는 주인만 갖고 있다.
실제로는 이렇게 움직인다. Resend 같은 발송 서비스가 비밀키로 메일 제목, 본문, 보낸 사람 같은 헤더를 묶어 서명하고, 그 서명을 DKIM-Signature라는 헤더에 붙인다. 공개키는 DNS에 올린다. Resend가 알려 주는 resend._domainkey.myapp.com TXT 레코드가 바로 그 공개키다. 앞의 resend는 셀렉터라고 부르는 이름표인데, 한 도메인이 여러 발송 서비스를 쓸 때 도장을 구분하는 용도다.
받는 서버는 서명 헤더에 적힌 도메인(d=myapp.com)과 셀렉터를 보고 DNS에서 공개키를 꺼내 서명을 검증한다. 도중에 누가 본문을 한 글자라도 바꿨거나, 비밀키 없이 서명을 흉내 냈다면 검증이 실패한다. DKIM 서명은 메일이 중간 서버를 몇 번 거쳐도 그대로 따라간다. 회사 메일을 개인 메일로 자동 전달하면 보내는 서버 IP가 바뀌어 SPF는 실패하지만, DKIM은 버틴다.
그래도 DKIM만으로는 부족하다. 공격자가 자기 도메인 evil.example로 정상 서명을 하고 From에는 support@myapp.com을 적으면 어떻게 될까. 서명 자체는 유효하다. 다만 서명한 도메인과 화면에 보이는 도메인이 다를 뿐이다. 이 틈을 메우는 게 DMARC다.
DMARC: 두 확인을 화면 속 주소와 묶는다
DMARC(Domain-based Message Authentication, Reporting, and Conformance)는 두 가지 일을 한다.
하나는 정렬(alignment) 검사다. SPF가 확인한 봉투 도메인, 또는 DKIM이 확인한 서명 도메인 가운데 적어도 하나가 사람이 보는 From 도메인과 맞아야 통과다. 기본 설정(relaxed)에서는 같은 조직 도메인이면 맞는 걸로 친다. send.myapp.com으로 SPF를 통과하고 From이 myapp.com이면 정렬이 맞는다. Resend가 반송 주소를 굳이 내 도메인 아래 send 서브도메인으로 잡는 이유가 이것이다. 앞의 공격자 예시는 서명 도메인이 evil.example이라 정렬에서 걸린다.
다른 하나는 정책이다. 확인에 실패한 메일을 어떻게 할지 도메인 주인이 받는 쪽에 부탁한다.
_dmarc.myapp.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc@myapp.com"
p=none은 "아무 조치 말고 보고만 해 달라", p=quarantine은 "스팸함으로", p=reject는 "받지 말아 달라"는 뜻이다. rua에 적은 주소로는 Gmail, Outlook 같은 메일 서비스가 하루 단위로 집계 보고서를 보내 준다. 내 도메인 이름을 단 메일이 어느 서버에서 몇 통 나갔고 그중 몇 통이 확인에 실패했는지가 담긴다. 내가 모르는 발송 서버가 보고서에 찍혀 있다면 누군가 내 이름을 쓰고 있다는 신호다.
DMARC 표준은 2026년 5월에 새 판이 나왔다. 2015년의 RFC 7489를 대체하는 RFC 9989다. 정책을 일부 메일에만 적용하던 pct 태그가 빠지고, 시험 운영 중임을 알리는 t=y 태그가 들어왔다. 존재하지 않는 서브도메인용 정책 np도 생겼다. 기존 레코드는 그대로 동작하므로 지금 당장 고칠 필요는 없다. 다만 에이전트가 예전 블로그 글을 참고해 pct=10 같은 값을 넣는다면 새 표준에서는 의미 없는 값이라는 정도는 알아 두자.
내 도메인 이름으로 날아가는 피싱 메일
여기까지는 "메일 잘 가게 하는 설정"처럼 들린다. 실제로 그 몫도 크다. Google은 2024년 2월부터 개인 Gmail 계정으로 메일을 보내는 모든 발신자에게 SPF나 DKIM을 요구했고, 하루 5,000통 가까이 보내는 대량 발신자에게는 SPF, DKIM, DMARC를 모두 요구한다. 2025년 11월부터는 요건을 지키지 못한 메일을 일시적 또는 영구적으로 거부하는 단계로 강화하고 있다. Microsoft도 2025년 5월부터 Outlook.com 계열에 비슷한 요건을 적용했다. 레코드가 없으면 가입 메일이 스팸함에 빠지는 게 아니라 아예 튕겨 나갈 수 있다.
하지만 세 레코드가 처음 생긴 이유는 사칭을 막는 데 있다. DMARC가 p=none이면 보고만 받을 뿐 가짜 메일은 그대로 배달된다. 서비스가 조금만 알려져도 "myapp.com 결제 오류, 카드 정보를 다시 입력하세요" 같은 메일이 내 도메인 이름을 달고 내 사용자에게 날아갈 수 있다. 사용자는 내 서비스가 해킹당했다고 생각한다. DB는 멀쩡해도 신뢰는 무너진다.
SPF 목록을 넓게 잡는 것도 위험하다. 2024년 NDSS 학회에 실린 BreakSPF 연구는 방문자 상위 100만 개 도메인을 조사해 15.1%인 23,916개가 공격에 취약하다고 보고했다. 원인은 SPF 레코드가 클라우드, 프록시, CDN처럼 여러 고객이 함께 쓰는 IP 대역을 통째로 허용하고 있었다는 데 있다. 공격자가 같은 클라우드에서 IP를 빌리면 그 도메인의 SPF를 통과하는 메일을 보낼 수 있다. "include 하나 더 넣는다고 뭐가 달라지겠어"가 실제로는 "이 회사 고객 누구나 우리 이름으로 메일 보내도 됨"이 될 수 있다는 뜻이다. SPF 하나에 기대지 말고 DKIM과 DMARC 정책까지 갖춰야 하는 이유다.
통과가 곧 안전은 아니라는 점도 기억해 두자. 이 블로그의 환경변수 글과 URL 속 비밀값 글에서 다룬 것처럼, Resend API 키가 깃허브에 올라가면 공격자는 내 계정으로 메일을 보낸다. 그 메일은 SPF, DKIM, DMARC를 모두 통과한다. 진짜 내 발송 서비스에서 나간 진짜 서명이니까. 세 레코드는 "이 도메인 주인이 허락한 경로로 왔다"를 증명할 뿐, 그 경로를 지키는 건 키 관리 몫이다.
레코드를 붙인 뒤 확인하는 법
에이전트가 레코드를 다 추가했다고 하면 터미널에서 직접 확인해 보자. dig로 DNS에 실제로 올라갔는지 본다.
dig +short TXT send.myapp.com
dig +short TXT resend._domainkey.myapp.com
dig +short TXT _dmarc.myapp.com
DNS 업체 화면에서 이름 칸에 resend._domainkey.myapp.com을 통째로 넣으면, 업체가 뒤에 도메인을 한 번 더 붙여 resend._domainkey.myapp.com.myapp.com이 되는 일이 흔하다. 위 명령에서 아무것도 안 나오면 이것부터 의심하자.
그다음 실제 메일을 Gmail로 보내고 메일 오른쪽 위 메뉴의 "원본 보기"를 연다. SPF, DKIM, DMARC 옆에 각각 PASS가 떠야 한다. DKIM이 PASS인데 DMARC가 실패라면 서명 도메인이 From과 다르다는 뜻이다. 발송 서비스의 기본 도메인으로 서명되고 있는지 확인한다.
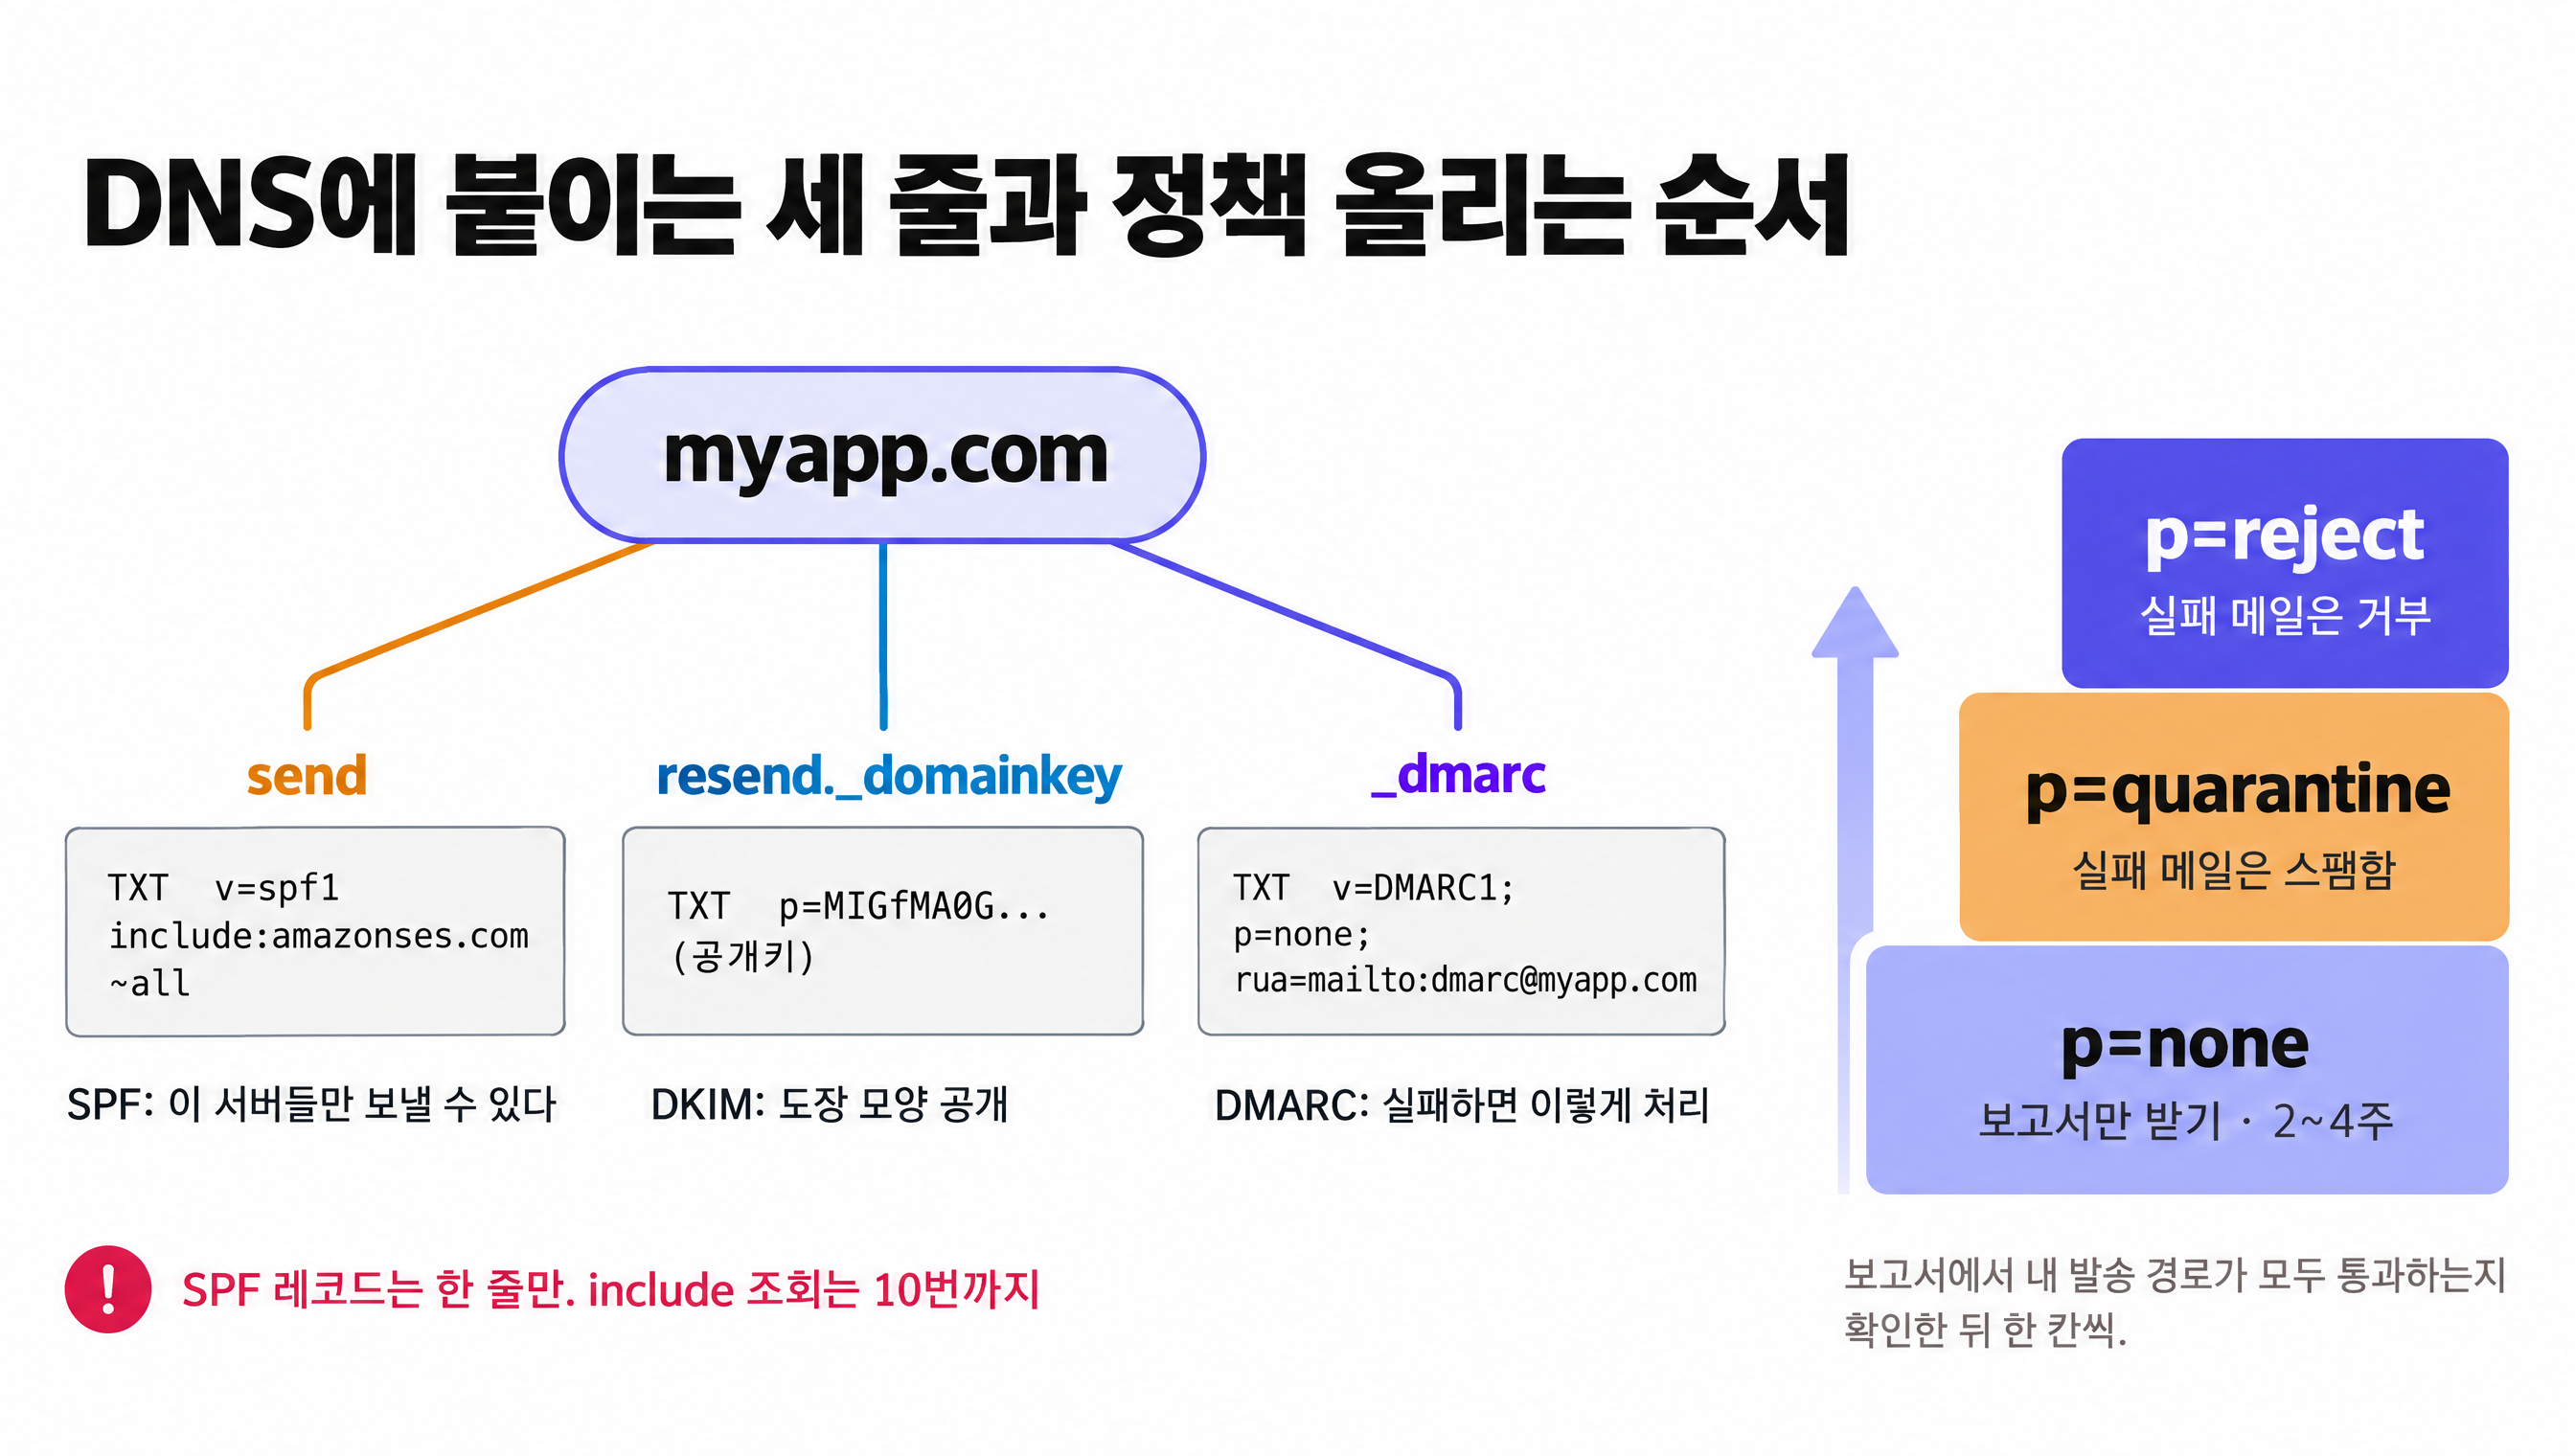
DMARC 정책은 한 번에 reject로 올리지 않는다. 처음 몇 주는 p=none으로 보고서를 받으면서 내가 잊고 있던 발송 경로(구글 워크스페이스, 뉴스레터 도구, 고객센터 도구)가 모두 통과하는지 본다. 빠진 게 없으면 quarantine을 거쳐 reject로 간다. 순서를 건너뛰면 사칭 메일보다 내 정상 메일이 먼저 막힌다.
메일을 아예 보내지 않는 도메인도 챙길 만하다. 홍보용으로 사 둔 도메인이나 예전 서비스 도메인은 사칭하기 가장 쉬운 표적이다. 지키는 사람이 없으니까. 이런 도메인에는 v=spf1 -all(어떤 서버도 보낼 수 없음)과 v=DMARC1; p=reject를 걸어 두면 된다. 레코드 두 줄로 끝난다.
에이전트에게 메일 설정을 맡길 때
Claude Code나 Codex는 발송 서비스 문서를 읽고 레코드 값을 정확하게 만들어 준다. 다만 에이전트는 "일단 메일이 가게"를 목표로 삼기 쉽다. DMARC를 p=none으로 넣고 끝내거나, 기존 SPF 레코드 옆에 새 SPF 레코드를 하나 더 만드는 실수가 여기서 나온다. 부탁할 때 경계를 함께 적어 두면 좋다. "SPF는 기존 레코드에 합치고 include 조회 수가 10을 넘지 않는지 세어 줘. DMARC는 p=none과 보고서 주소로 시작하고, 2주 뒤에 quarantine으로 올릴 수 있게 메모를 남겨 줘. 끝나면 dig로 세 레코드를 확인해 줘."
결국 세 레코드가 하는 일은 하나다. 아무나 적을 수 있던 보낸 사람 주소에, 도메인 주인이 DNS로 보증을 붙이는 것. SPF는 어느 우체국에서 부쳤는지, DKIM은 도장이 진짜인지, DMARC는 그 확인이 화면 속 주소와 같은 이름인지를 본다. 셋 중 무엇이 빠지면 어느 틈이 열리는지 알고 나면, 에이전트가 내민 DNS 레코드 세 줄도 뜻 모를 주문이 아니라 각자 맡은 일이 있는 안내문으로 읽힌다.