Dainus

방화벽은 다 막았는데
에이전트에게 "Traefik으로 리버스 프록시 붙이고, 컨테이너 상태 볼 수 있는 대시보드도 하나 띄워줘"라고 부탁했다고 해보자. 돌아온 docker-compose.yml에는 이런 줄이 들어 있다.
services:
  traefik:
    image: traefik:v3
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock
포트는 80과 443뿐이다. 보안 그룹도 그 두 개만 열었고, 서버 방화벽도 확인했다. 바깥에서 들어올 길은 다 점검한 셈이다. 그런데 volumes 아래 한 줄은 포트 목록 어디에도 나오지 않는다. 이 한 줄이 무엇을 여는지 알려면 먼저 "소켓"이라는 말부터 풀어야 한다.
소켓은 두 종류다
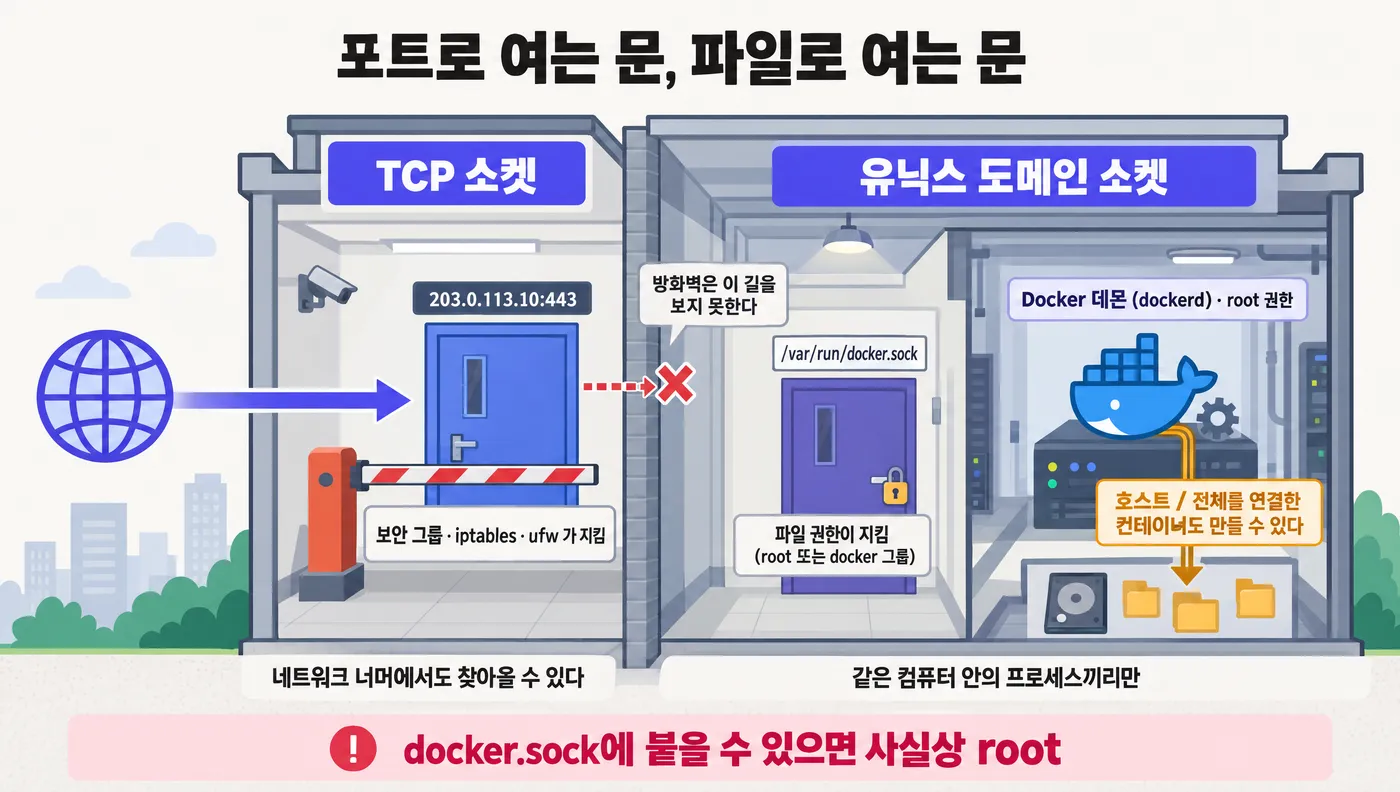
프로그램끼리 대화하려면 연결 끝점이 필요하다. 이 끝점을 소켓이라고 부른다. 지금까지 이 블로그에서 다룬 소켓은 거의 다 TCP 소켓이었다. 203.0.113.10:443처럼 IP 주소와 포트 번호로 찾아가는 끝점이다. 주소가 있으니 네트워크 너머에서도 찾아올 수 있고, 그래서 보안 그룹과 방화벽이 그 길목을 지킨다.
다른 하나가 유닉스 도메인 소켓이다. 리눅스 매뉴얼(man 7 unix)은 이걸 같은 컴퓨터 안의 프로세스끼리 효율적으로 통신하는 수단이라고 설명한다. IP도 포트도 없다. 대신 /var/run/docker.sock 같은 파일 경로가 주소 역할을 한다. 디스크에 파일처럼 보이지만 내용을 저장하는 파일이 아니라, 그 경로로 "연결"을 하는 문이다.
회사 건물로 비유하면 TCP 소켓은 외부 전화번호, 유닉스 소켓은 사내 내선이다. 내선은 건물 밖에서 걸 수 없으니 외부 스팸 전화 걱정은 없다. 대신 건물 안에 들어온 사람이라면 누구든 수화기를 들 수 있는지는 전화기가 놓인 방의 문 잠금이 결정한다. 유닉스 소켓에서 이 문 잠금이 파일 권한이다. 리눅스에서는 스트림 소켓에 연결하려면 그 소켓 파일에 쓰기 권한이 있어야 한다.
비유가 어긋나는 지점도 하나 있다. 내선 전화는 대개 사소한 통화에 쓰지만, 서버 안의 내선 중에는 건물 관리실 마스터키를 쥔 번호가 섞여 있다. 그게 이번 글의 주인공이다.
유닉스 소켓은 생각보다 흔하다. 우분투에서 패키지로 설치한 PostgreSQL은 같은 서버의 접속을 /var/run/postgresql/ 아래 소켓으로 받고, ssh-agent는 SSH_AUTH_SOCK 환경변수가 가리키는 소켓으로 키 서명 요청을 받는다. 서버에서 다음 명령을 치면 지금 연결을 기다리는 유닉스 소켓 목록이 나온다.
sudo ss -xlp
이 길로는 네트워크 패킷이 오가지 않는다. 보안 그룹, iptables, ufw는 IP 패킷을 거르는 장치라서 유닉스 소켓을 오가는 대화는 아예 보지 못한다. 방화벽 점검표에 유닉스 소켓이 없는 건 빠뜨려서가 아니라 애초에 방화벽의 관할이 아니어서다.
docker.sock 뒤에는 root 권한 데몬이 있다
docker ps나 docker run을 치면 터미널의 docker 명령이 직접 컨테이너를 만드는 게 아니다. 백그라운드에서 도는 Docker 데몬(dockerd)에게 HTTP 요청을 보내고, 실제 일은 데몬이 한다. 그 요청이 오가는 통로가 /var/run/docker.sock이다. 직접 확인해볼 수도 있다.
curl --unix-socket /var/run/docker.sock http://localhost/version
평범한 웹 API처럼 JSON이 돌아온다. 이 소켓에 붙을 수 있으면 docker 명령으로 할 수 있는 모든 일을 할 수 있다는 뜻이다.
문제는 데몬이 누구 권한으로 도느냐다. Docker 문서는 데몬이 root 권한을 필요로 한다고 적고(rootless 모드는 예외), 그래서 "신뢰할 수 있는 사용자만 데몬을 제어하게 하라"고 못 박는다. 같은 문서에는 이런 예시도 나온다. 컨테이너의 /host 디렉터리에 호스트의 /를 통째로 연결하는 컨테이너를 띄우면, 그 컨테이너는 호스트 파일 시스템을 아무 제한 없이 바꿀 수 있다. 소켓에 붙을 수 있는 사람은 이런 컨테이너를 언제든 하나 만들 수 있다. 서버의 모든 파일을 읽고 고칠 수 있으니 사실상 root다.
그래서 Docker 설치 후 안내 문서도 docker 그룹이 사용자에게 "root 수준의 권한"을 준다고 경고한다. dockerd 레퍼런스에 따르면 기본 소켓은 root 권한이나 docker 그룹 멤버십이 있어야 쓸 수 있다. 편하자고 sudo usermod -aG docker $USER를 쳤다면, 그 계정은 sudo 없이 root와 같은 힘을 얻은 셈이다.
처음부터 이랬던 건 아니다. Docker 보안 문서에 따르면 Docker는 0.5.2 버전에서 CLI와 데몬 사이 통로를 127.0.0.1의 TCP 소켓에서 유닉스 소켓으로 바꿨다. 가상 머신 없이 내 컴퓨터에서 Docker를 바로 돌리면, 로컬 TCP 포트가 크로스 사이트 요청 위조(CSRF)에 노출되기 때문이라고 문서는 설명한다. 브라우저에서 연 악성 페이지가 localhost의 포트로 요청을 쏘는 문제는 이 블로그의 DNS 리바인딩 글에서 다룬 것과 같은 계열이다. 유닉스 소켓은 브라우저가 닿을 수 없고, 리눅스 파일 권한으로 접근을 제한할 수 있다. 포트를 없앤 건 보안을 위한 선택이었다.
컨테이너에 소켓을 꽂으면
다시 처음의 compose 파일로 돌아가자. /var/run/docker.sock:/var/run/docker.sock은 호스트의 소켓 파일을 컨테이너 안 같은 경로에 연결한다. Traefik은 이 소켓으로 "지금 어떤 컨테이너가 떠 있지?"를 물어보고 라우팅 규칙을 자동으로 만든다. 컨테이너 관리 대시보드나 자동 업데이트 도구도 같은 이유로 소켓을 달라고 한다. 기능은 정당하다.
하지만 소켓은 "읽기만 하는 창구"가 아니다. 컨테이너 안의 프로세스가 호스트 데몬에게 무슨 명령이든 보낼 수 있다. Traefik 자체가 공격당하면 어떻게 될까. Traefik 문서는 Docker API에 제한 없이 접근하게 두는 건 보안상 문제이고, Traefik이 공격받으면 공격자가 그 아래 호스트까지 접근할 수 있다고 직접 적어두었다. 컨테이너라는 칸막이가 있다고 안심했는데, 칸막이 안에 관리실 마스터키를 넣어준 꼴이다.
흔한 착각이 하나 더 있다. 볼륨 뒤에 :ro를 붙여 읽기 전용으로 마운트하면 괜찮지 않을까? OWASP Docker 보안 치트시트의 답은 분명하다. 소켓을 읽기 전용으로 마운트해도 Docker API가 읽기 전용이 되지는 않는다. 소켓에 연결할 수 있는 프로세스는 여전히 컨테이너나 호스트를 바꾸는 요청을 보낼 수 있다. :ro는 파일 내용을 못 고치게 하는 표시인데, 소켓은 내용을 고치는 파일이 아니라 대화하는 문이기 때문이다.
꼭 소켓이 필요한 도구라면 Traefik 문서가 권하는 방식이 참고가 된다. 허용할 API만 걸러주는 소켓 프록시 컨테이너를 사이에 두고, Traefik에는 그 프록시만 보이게 하는 구성이다. 컨테이너 목록 조회처럼 필요한 요청만 통과시키고 컨테이너 생성 같은 요청은 막는다. 서버 전체를 Docker의 rootless 모드로 돌리는 방법도 있다. 이때는 데몬이 일반 사용자 권한으로 돌기 때문에 소켓을 뺏겨도 넘어가는 건 데몬을 띄운 그 계정의 권한이다. 피해가 없어지는 건 아니고, root까지 번지지 않을 뿐이다.
데몬을 TCP 2375번으로 열면
유닉스 소켓이 불편하다며 데몬을 TCP로 여는 설정도 종종 보인다. 다른 컴퓨터에서 원격으로 docker 명령을 치고 싶을 때다.
dockerd -H tcp://0.0.0.0:2375
앞의 비유로 치면 관리실 내선을 외부 전화번호에 그대로 연결한 셈이다. dockerd 레퍼런스는 TCP 소켓을 쓰면 데몬이 기본적으로 암호화도 인증도 없이 접근을 허용한다고 적고 있다. 관례상 2375번은 암호화 없는 포트, 2376번은 암호화된 포트다. 0.0.0.0은 이 블로그의 보안 그룹 글에서 다뤘듯 "모든 네트워크 인터페이스"라는 뜻이다. 방화벽이 조금만 느슨해도 인터넷의 누구나 이 서버의 root 권한을 가진 데몬에게 명령을 보낼 수 있다. Docker 원격 접근 문서도 연결을 보호하지 않으면 root가 아닌 원격 사용자가 호스트의 root 권한을 얻을 수 있다고 경고한다.
원격 제어가 정말 필요하다면 Docker 문서가 권하는 길은 두 가지다. DOCKER_HOST=ssh://사용자@서버처럼 SSH를 거치거나, 클라이언트 인증서까지 확인하는 TLS로 2376번을 여는 것이다.
에이전트 샌드박스는 이 길을 따로 막는다
이 블로그는 에이전트의 바깥 통신을 허용 목록으로 묶는 이야기를 여러 번 했다. 그런데 네트워크를 아무리 묶어도 유닉스 소켓은 별개의 길이다. 에이전트가 도는 컴퓨터에 docker.sock이 있다면, 인터넷에 한 바이트도 안 보내고 그 컴퓨터의 root 권한을 손에 넣을 수 있다.
Claude Code 샌드박스 문서가 이 지점을 정확히 짚는다. 설정 중에 샌드박스 안 명령이 연결할 수 있는 유닉스 소켓 경로를 지정하는 allowUnixSockets가 있는데, 설명에 이렇게 적혀 있다. /var/run/docker.sock을 허용하면 샌드박스 안의 명령이 Docker 데몬을 제어할 수 있다. 문서의 보안 한계 항목은 한 걸음 더 나가서, docker.sock 접근은 Docker 소켓을 통해 사실상 호스트 시스템 접근을 주는 것이라고 쓴다.
운영체제별 동작도 다르다. macOS에서는 allowUnixSockets를 비워두면 모든 유닉스 소켓을 막는다. 리눅스와 WSL2에서는 경로별로 고를 수 없고, seccomp 필터가 유닉스 소켓을 만드는 시스템 호출 자체를 막는다. 다만 이 필터는 선택 설치 항목이라서, 없으면 유닉스 소켓을 막지 못한다. Claude Code에서 /sandbox 명령을 열면 Dependencies 탭에서 필터가 설치됐는지 확인할 수 있다. 모든 소켓을 여는 allowAllUnixSockets라는 스위치도 있는데, 문서는 이것을 샌드박스를 약하게 만드는 설정으로 분류한다.
하나 더 주의할 데가 있다. 같은 문서는 docker 명령이 샌드박스와 호환되지 않는다고 적고, 필요하면 excludedCommands로 샌드박스 밖에서 돌리라고 안내한다. 그런데 이렇게 빠진 명령은 사용자의 전체 권한으로 돈다. docker *처럼 넓게 빼면 그 도구가 할 수 있는 모든 일이 샌드박스 바깥에서 일어난다. 소켓을 막아도 docker 명령을 통째로 내보내면 결국 같은 문이 열리는 셈이다. 문서도 docker compose *처럼 좁은 패턴을 권한다.
OpenAI Codex도 비슷한 구분을 둔다. 오픈소스로 공개된 Codex 리눅스 샌드박스 설명(2026년 11월 기준, 버전에 따라 바뀔 수 있다)을 보면, 네트워크를 관리용 프록시로만 내보내는 모드에서는 새 유닉스 소켓을 만드는 걸 막는다. 서로 연결된 프로세스끼리 쓰는 소켓 쌍만 예외다. 이 제한을 푸는 설정에는 이름부터 dangerously_allow_all_unix_sockets라는 경고가 붙어 있다. 두 도구 모두 "네트워크 차단"과 "유닉스 소켓 차단"을 별개의 스위치로 둔다는 점이 핵심이다.
ssh-agent 소켓도 같은 눈으로 볼 만하다. 이 소켓을 열어주면 에이전트가 개인 키 파일을 읽지는 못해도, 내 키로 서명을 요청해서 내 이름으로 서버에 접속하거나 git에 푸시할 수 있다. 키를 넘기지 않았다고 안심할 일이 아니다.
내 서버에서 확인하는 법
지금 돌아가는 컨테이너 중 docker.sock을 받은 게 있는지 보려면 이렇게 친다.
docker ps -q | xargs -r docker inspect \
  --format '{{.Name}} {{range .Mounts}}{{.Source}} {{end}}' \
  | grep docker.sock
아무것도 안 나오면 소켓을 받은 컨테이너가 없다. 뭔가 나온다면 그 컨테이너가 정말 데몬을 제어해야 하는지, 바깥 인터넷에서 접근할 수 있는 웹 화면을 가졌는지 따져볼 차례다. 웹 화면이 있는 컨테이너가 소켓까지 쥐고 있다면, 그 웹 화면의 로그인 하나가 서버 전체의 문지기가 된다.
데몬이 TCP로도 열려 있는지는 sudo ss -tlnp | grep dockerd로 확인한다. 2375번이 보이면 바로 닫는 게 맞다. 마지막으로 getent group docker로 docker 그룹에 누가 들어 있는지 보자. 그 목록이 곧 이 서버의 root 목록이다.
에이전트가 compose 파일을 짜줄 때 docker.sock이라는 글자가 보이면, 그 줄은 포트 목록이 아니라 권한 목록에 적힌 항목으로 읽어야 한다. 방화벽은 포트를 지키고, 유닉스 소켓은 파일 권한이 지킨다. 둘 중 하나만 점검했다면 문 하나는 아직 확인하지 않은 것이다.