Dainus

빨라졌는데 뭔가 이상하다
사이트가 느리다는 말을 듣고 에이전트에게 "Cloudflare 붙여서 캐시 좀 걸어줘"라고 부탁했다고 해보자. 몇 분 뒤 응답 속도가 확 줄었다. 그런데 며칠 지나 이상한 제보가 들어온다. 링크 하나를 눌렀더니 내 정보가 아니라 처음 보는 사람의 이메일과 결제 내역이 떠 있었다는 것이다.
DB가 털린 것도, 로그인이 뚫린 것도 아니다. 서버와 사용자 사이에 선 CDN이 한 사람의 개인 페이지를 "모두에게 나눠줘도 되는 파일"로 착각해 저장했을 뿐이다. 이 착각을 공격자가 일부러 일으키는 기법을 웹 캐시 디셉션(Web Cache Deception)이라고 부른다. 이 블로그의 CDN 글에서 "인증이 필요한 응답은 캐시를 끄라"고 짧게 적었는데, 이번에는 그 한 줄이 왜 필요한지, 그리고 헤더를 잘 붙여도 왜 구멍이 남는지를 끝까지 따라가 본다.
캐시는 주소로 물건을 찾는다
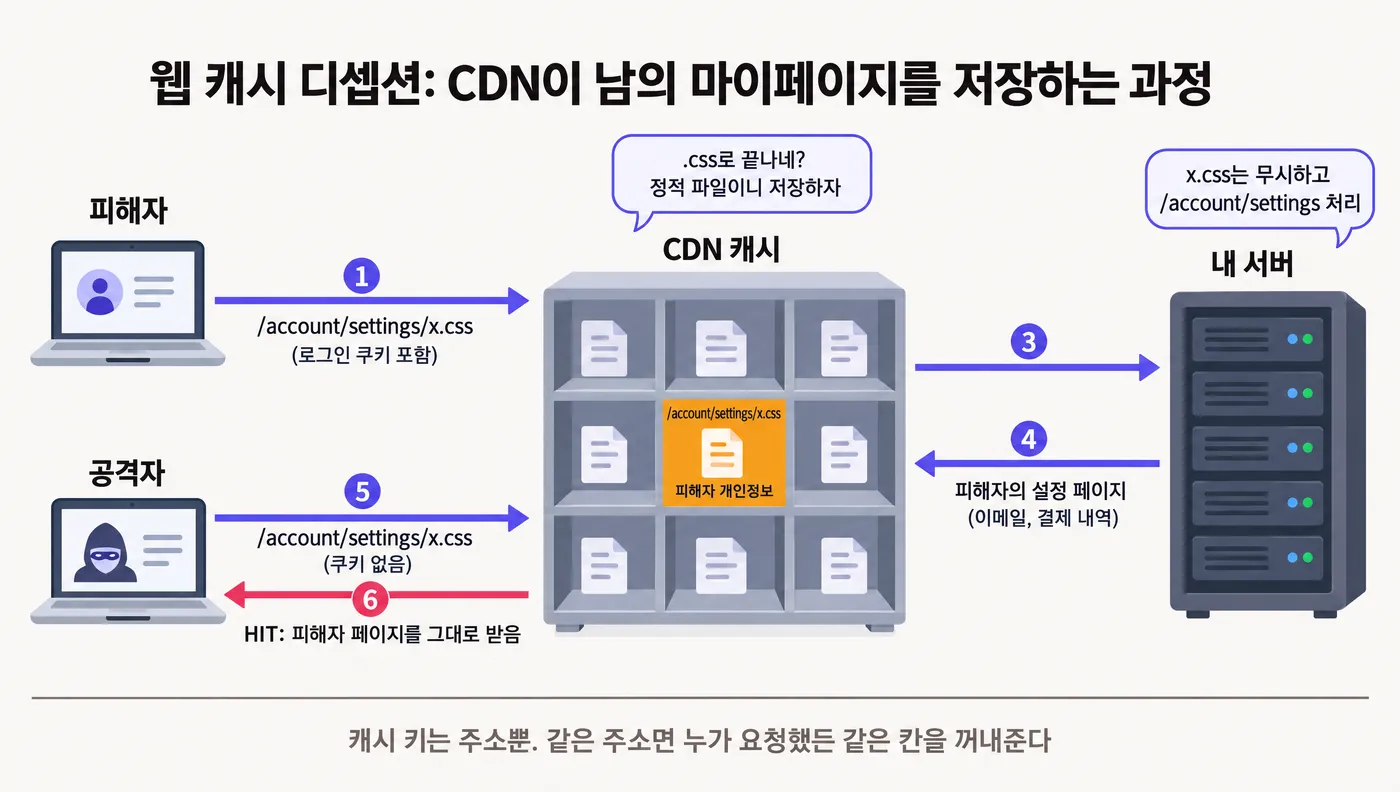
CDN 캐시는 택배 보관함과 비슷하다. 첫 손님이 물건을 찾으러 오면 보관함 직원은 본사 창고(내 서버)에 가서 물건을 받아오고, 다음 손님을 위해 한 부를 칸에 넣어둔다. 다음에 같은 물건을 찾는 사람이 오면 창고까지 갈 필요 없이 칸에서 바로 꺼내준다. 그래서 빠르다.
문제는 "같은 물건"을 무엇으로 판단하느냐다. 직원은 손님 얼굴을 보지 않는다. 보관함 칸에 붙은 라벨만 본다. 이 라벨을 캐시 키라고 한다. HTTP 캐시 표준인 RFC 9111은 캐시 키를 "캐시가 저장된 응답을 고를 때 쓰는 정보"라고 정의한다. Cloudflare 문서를 보면 기본 캐시 키는 요청 주소 전체(프로토콜, 호스트, 경로, 쿼리 문자열)를 중심으로 몇 가지 헤더를 더한 것이다. 쿠키나 로그인 토큰은 기본 키에 들어가지 않는다.
결국 같은 주소로 들어온 요청이면, 누가 보냈든 CDN은 같은 칸에서 꺼내준다. 모든 방문자에게 똑같은 로고 이미지나 CSS 파일이라면 아무 문제가 없다. 사람마다 내용이 다른 페이지가 그 칸에 들어가는 순간 사고가 난다.
RFC 9111은 캐시를 두 종류로 나눈다. 여러 사용자가 같이 쓰는 공유 캐시(CDN, 회사 프록시)와 한 사용자 전용인 개인 캐시(브라우저)다. 마이페이지는 내 브라우저에는 저장돼도 괜찮지만 공유 캐시에 들어가면 안 된다. 이 구분을 서버가 응답에 적어 보내는 수단이 Cache-Control 헤더다.
Cache-Control 네 단어만 구분하면 된다
지시어는 여러 개지만 바이브 코더가 구분해야 할 건 네 개다.
private: 이 응답은 한 사람 것이다. RFC 9111은 공유 캐시가 이 응답을 저장하면 안 된다(MUST NOT)고 적는다. 브라우저는 저장해도 된다.no-store: 어디에도 저장하지 마라. 토큰, 결제 정보처럼 브라우저에 남는 것도 싫은 응답에 쓴다.no-cache: 이름과 달리 "저장 금지"가 아니다. 저장은 하되 꺼내 쓰기 전에 매번 서버에 확인하라는 뜻이다. 개인 정보를 막는 용도로 쓰면 안 된다.s-maxage=초: 공유 캐시 전용 유효기간이다. 이걸 붙이는 순간 "CDN이 저장해서 다른 사람에게 줘도 된다"는 허가가 된다.
Vercel 문서의 권장 설정표도 이 구분을 그대로 따른다. 모든 방문자에게 같은 서버 렌더링 페이지는 max-age=0, s-maxage=86400, 쿠키나 로그인에 따라 달라지는 응답은 private, max-age=0, 절대 저장하면 안 되는 응답은 no-store다. Vercel은 private가 붙은 응답을 자기 CDN에 저장하지 않는다고 명시한다.
다행히 요즘 프레임워크는 기본값이 조심스럽다. Next.js 문서에 따르면 쿠키나 헤더를 읽어서 요청마다 새로 그리는 페이지에는 private, no-cache, no-store, max-age=0, must-revalidate를 자동으로 붙인다. Cloudflare도 기본 설정에서는 HTML과 JSON을 캐시하지 않고, 응답에 Set-Cookie가 있거나 Cache-Control이 private, no-store, no-cache, max-age=0이면 저장하지 않는다.
그럼 이미 안전한 것 아닌가? 아쉽게도 틈이 두 군데 있다.
첫 번째 틈: CDN은 확장자를 보고 판단한다
Cloudflare 문서에 이런 문장이 있다. "Cloudflare는 MIME 타입이 아니라 파일 확장자를 기준으로 캐시한다." 기본 설정에서 CDN은 주소가 .css, .js, .png, .jpg처럼 끝나면 정적 파일로 보고 캐시 대상에 넣는다. 응답 본문이 실제로 CSS인지는 따지지 않는다.
한편 서버 쪽 프레임워크는 주소를 다르게 읽는 경우가 있다. 웹 보안 교육 사이트 PortSwigger Web Security Academy가 정리한 예를 보면 이렇다.
- 경로 끝에 붙은 낯선 조각을 무시하고 앞부분 경로로 처리하는 라우팅이 있다.
/account/settings/x.css를/account/settings로 처리해 버린다. - Java Spring은 세미콜론(
;) 뒤를 경로 일부가 아닌 별도 변수로 다룬다./account;x.css를 받으면/account로 처리한다. - Ruby on Rails는 점(
.) 뒤를 응답 형식 지정으로 읽는다./profile.ico가 프로필 페이지를 돌려줄 수 있다. %2F(인코딩된 슬래시)나%23(인코딩된#)을 CDN과 서버 중 한쪽만 해석하면 둘이 보는 경로가 달라진다.
이제 공격 순서를 따라가 보자.
- 공격자가
https://myapp.com/account/settings/x.css같은 링크를 만들어 피해자에게 보낸다. 메일, 댓글, 디스코드 어디든 좋다. - 로그인한 피해자가 링크를 누른다. 브라우저는 피해자의 쿠키를 붙여 요청을 보낸다.
- CDN은
.css로 끝나니 정적 파일이라 판단하고, 칸이 비어 있으니 서버로 넘긴다. - 서버는 뒤의
x.css를 무시하고 피해자의 설정 페이지를 그려서 돌려준다. - CDN은 그 응답을
/account/settings/x.css칸에 저장한다. - 공격자가 같은 주소를 연다. 쿠키 없이도 CDN은 칸에 든 피해자의 페이지를 꺼내준다.
로그인 시스템은 한 번도 뚫리지 않았다. 서버는 맞는 사람에게 맞는 페이지를 줬고, CDN은 규칙대로 .css를 캐시했다. 두 시스템이 같은 주소를 다르게 읽었다는 사실 하나로 사고가 났다. PortSwigger는 이걸 "캐시와 원 서버가 같은 URL을 다르게 해석할 때 생기는 문제"라고 요약한다.
이 기법은 2017년 보안 연구자 Omer Gil이 처음 공개했다. 그는 PayPal 계정 페이지 주소 뒤에 존재하지 않는 .css 파일명을 붙여 계정 정보가 캐시되는 것을 보였고, 그해 Black Hat USA에서 발표했다. 공개 3년 뒤인 2020년, USENIX Security에 실린 연구("Cached and Confused")는 방문자가 많은 사이트들을 직접 측정해 이 공격이 여전히 여러 곳에서 통한다는 결과를 내놨다.
AI 서비스도 예외가 아니었다. 2023년 3월 보안 연구자 Gal Nagli가 ChatGPT에서 같은 계열의 취약점을 찾아 신고했다. SecurityWeek 등의 보도에 따르면, 세션 정보를 돌려주는 /api/auth/session 경로 뒤에 정적 파일처럼 보이는 조각을 붙인 링크를 피해자가 열면 응답이 캐시됐고, 공격자는 거기서 피해자의 세션 정보를 꺼낼 수 있었다. OpenAI는 신고 당일 고쳤다. 큰 회사도 CDN과 앱이 주소를 읽는 방식이 어긋나는 지점을 놓쳤다는 얘기다.
두 번째 틈: 내가 건 규칙이 헤더를 덮어쓴다
"그래도 Next.js가 private를 붙여준다며?" 맞다. 그런데 CDN 쪽 규칙이 그 헤더를 무시하도록 설정할 수 있다.
Cloudflare 캐시 규칙에는 HTML까지 전부 캐시하게 하는 "Eligible for cache"(예전 페이지 규칙의 Cache Everything에 해당)와, 서버가 보낸 Cache-Control을 무시하고 CDN이 정한 시간만큼 저장하는 Edge TTL 설정이 있다. 사이트를 빠르게 해달라는 부탁을 받은 에이전트가 가장 손쉽게 고르는 선택지가 바로 이 조합이다. 경로를 /* 전체로 잡으면 마이페이지와 API 응답까지 한꺼번에 공유 캐시로 들어간다. 이 블로그의 CDN 글에서 "cache everything을 아무 생각 없이 켜면 다른 사람 화면이 보인다"고 경고한 상황이 이것이다.
Vercel에도 우선순위가 있다. Vercel 문서에 따르면 CDN은 Vercel-CDN-Cache-Control, CDN-Cache-Control, Cache-Control 순으로 헤더를 본다. next.config.js나 vercel.json에 CDN-Cache-Control을 넣으면 함수가 보낸 Cache-Control보다 앞선다. "모든 경로에 CDN-Cache-Control: max-age=120" 같은 설정을 한 줄 넣으면 개별 페이지가 아무리 private를 외쳐도 CDN은 그 한 줄을 따른다.
프레임워크 자체 버그로 이 틈이 열린 적도 있다. Next.js의 CVE-2024-46982는 Pages Router의 일부 서버 렌더링 페이지에 특정 요청을 보내면 원래 캐시하면 안 되는 페이지에 Cache-Control: s-maxage=1, stale-while-revalidate가 붙는 문제였다(13.5.1~14.2.9 영향, 13.5.7과 14.2.10에서 수정). 앞에 선 CDN이 그 헤더를 믿으면 개인 페이지가 공유 캐시에 들어간다. 권고문은 Vercel에서 호스팅한 앱은 영향이 없다고 밝혔다. 직접 서버를 띄우고 Cloudflare를 붙인 구성이 위험 대상이었다는 뜻이다.
쌍둥이 공격: 캐시 포이즈닝
디셉션이 "남의 개인 응답을 캐시에 넣어 훔쳐보기"라면, 캐시 포이즈닝(Cache Poisoning)은 "내가 조작한 응답을 캐시에 넣어 모두에게 뿌리기"다. 방향이 반대일 뿐 뿌리는 같다. 캐시 키에 들어가지 않는 입력이 응답 내용을 바꿀 때 생긴다.
예를 들어 서버가 X-Forwarded-Host 헤더 값을 읽어 페이지 안의 스크립트 주소를 만든다고 해보자. 이 헤더는 기본 캐시 키에 없다. 공격자가 이 헤더에 자기 도메인을 넣어 요청하면, 공격자 서버의 스크립트를 불러오는 페이지가 만들어지고 그대로 캐시된다. 이후 같은 주소로 들어오는 모든 방문자가 오염된 페이지를 받는다. RFC 9111도 보안 고려사항에서 "캐시에 악성 콘텐츠를 저장하면 공격 범위가 여러 사용자로 넓어진다"고 경고한다. 이 블로그의 Host 헤더 글과 X-Forwarded-For 글에서 "요청 헤더는 공격자가 마음대로 적을 수 있다"고 했던 이야기가 캐시를 만나면 피해 규모가 한 명에서 전체로 커진다.
포이즈닝이 꼭 악성 스크립트일 필요도 없다. Next.js의 CVE-2025-49826(15.1.0 이상 15.1.8 미만)은 특정 조건에서 내용 없는 204 응답이 정적 페이지 자리에 캐시돼, 그 페이지를 여는 모든 사람이 빈 화면을 보는 문제였다. 데이터는 새지 않았지만 서비스는 멈춘다.
내 사이트에서 직접 확인하기
설명만으로는 감이 안 오니 터미널에서 직접 확인해 보자. 로그인 쿠키가 필요한 페이지 주소 뒤에 정적 파일 이름을 붙여 두 번 요청하고, 캐시 상태 헤더를 본다.
# 1) 로그인한 브라우저의 쿠키를 붙여 요청 (개발자 도구에서 복사)
curl -s -o /dev/null -D - \
  -H "Cookie: session=..." \
  "https://myapp.com/account/settings/test123.css" \
  | grep -i -E "cache-control|cf-cache-status|x-vercel-cache|age|content-type"

# 2) 쿠키 없이 같은 주소를 다시 요청
curl -s "https://myapp.com/account/settings/test123.css" | head -20
Cloudflare 뒤라면 cf-cache-status, Vercel이라면 x-vercel-cache 헤더가 캐시 여부를 알려준다. 두 번째 요청에서 HIT가 뜨고 본문에 내 계정 정보가 보이면 구멍이 있는 것이다. 정상이라면 첫 요청부터 404가 나거나, 상태가 BYPASS·MISS이고 두 번째 요청에는 로그인 페이지나 빈 응답이 돌아와야 한다. test123 부분은 매번 바꾼다. 실제 서비스에서 테스트할 때 진짜 사용자가 쓰는 주소를 오염시키지 않기 위해서다. .css 대신 ;x.css, %2Fx.css, .ico, .js도 바꿔가며 넣어 보자. 프레임워크마다 반응하는 모양이 다르다.
막는 방법은 앱, CDN, 프레임워크 세 층으로 나눠 보면 정리가 쉽다.
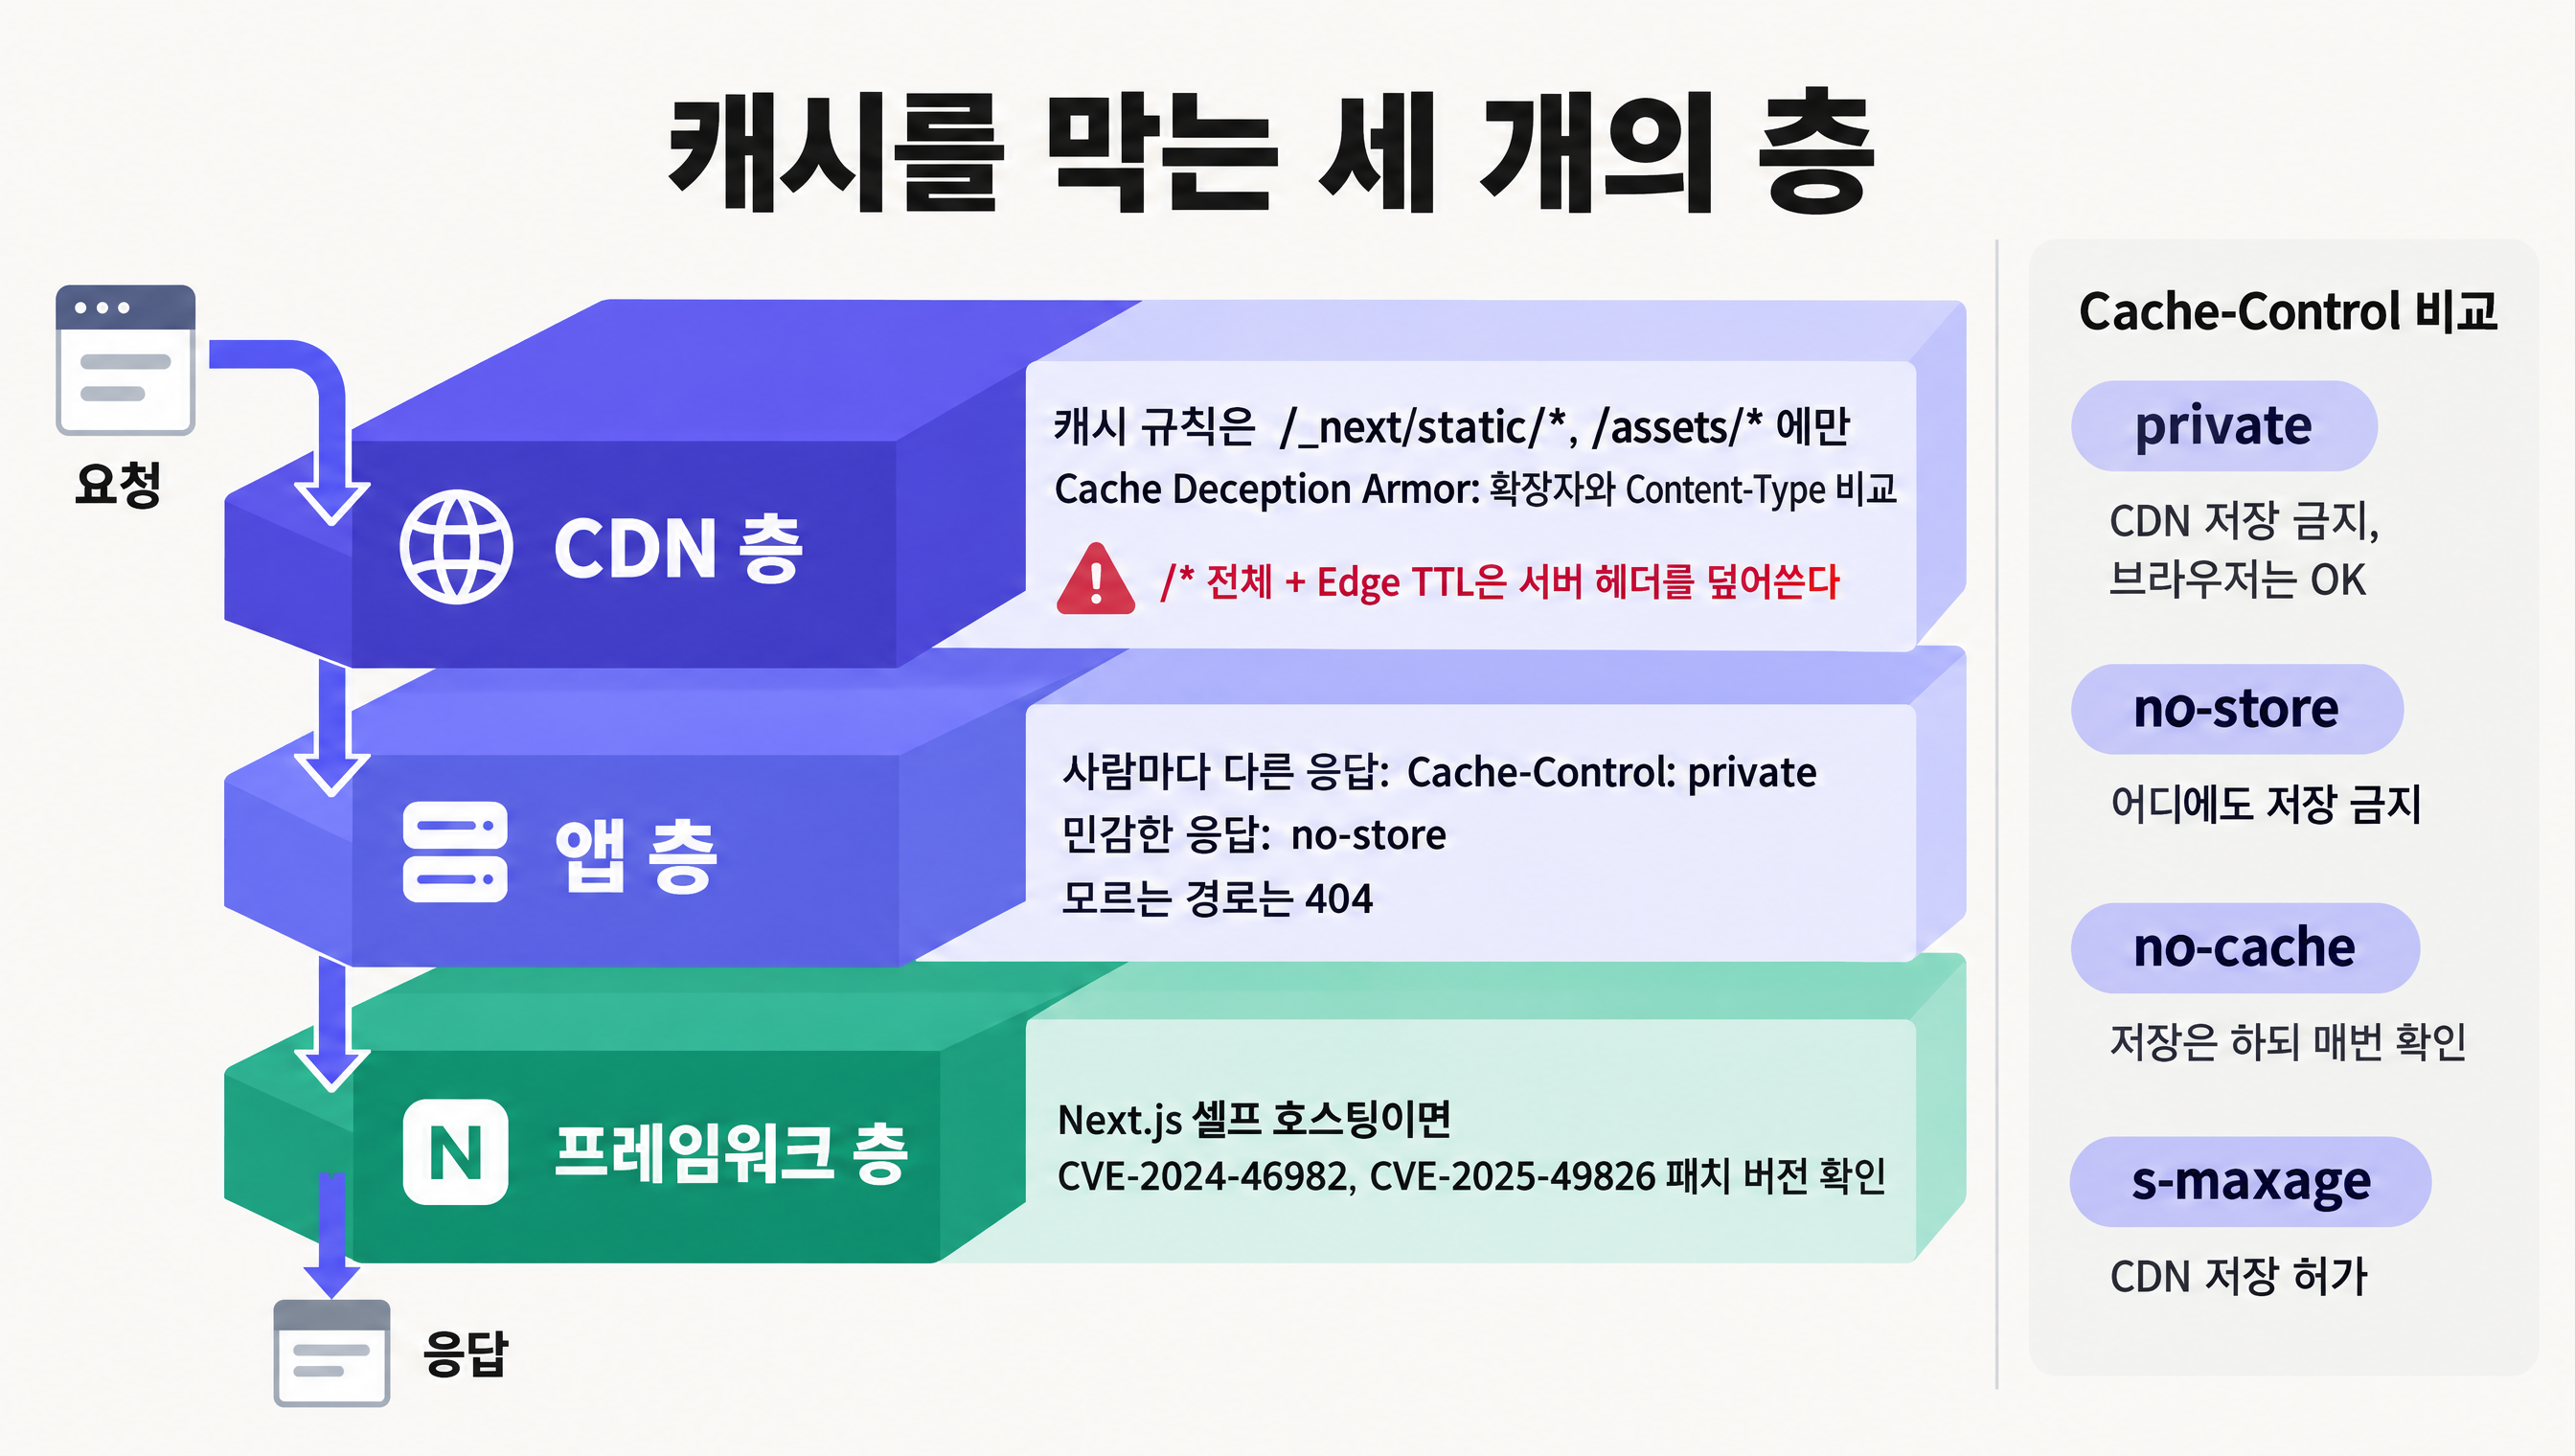
앱 층. 로그인이 필요하거나 사람마다 다른 응답에는 Cache-Control: private 또는 no-store를 명시한다. 프레임워크 기본값을 믿되, Express나 FastAPI처럼 아무 헤더도 붙이지 않는 서버라면 직접 넣어야 한다. 그리고 정의하지 않은 경로는 비슷한 페이지로 대충 넘기지 말고 404를 돌려주게 한다. /account/settings/x.css에 설정 페이지가 나온다는 것 자체가 시작점이다. 응답의 Content-Type이 실제 내용과 맞는지도 본다.
CDN 층. 캐시 규칙은 /_next/static/*, /assets/*처럼 진짜 정적 파일이 사는 경로에만 건다. 서버 헤더를 무시하는 Edge TTL은 그 경로 안에서만 쓴다. Cloudflare를 쓴다면 Cache Deception Armor를 켜 둘 만하다. 주소의 확장자와 응답의 Content-Type을 비교해서 .jpg로 끝나는 주소에 HTML이 돌아오면 저장하지 않는 기능이다. 다만 Cloudflare 문서는 이 기능이 서버의 Cache-Control이나 Edge TTL 규칙에 의해 무력화될 수 있다고 적는다. 보조 장치이지 주 방어선은 아니다.
프레임워크 층. Next.js를 직접 서버에 띄워 CDN 뒤에 뒀다면 위 두 CVE가 고쳐진 버전인지 확인한다. 이 두 건은 Vercel 호스팅에는 영향이 없었지만, 셀프 호스팅 구성에서는 업그레이드 말고 공식 우회책이 없었다.
에이전트에게 캐시를 맡길 때
Claude Code나 Codex에게 "느리니까 캐시 걸어줘"라고 하면, 에이전트는 속도라는 목표에 맞춰 가장 넓은 규칙을 고르기 쉽다. 사람이라면 "이 페이지는 로그인한 사람마다 다르지" 하고 멈칫할 대목을, 에이전트는 코드에 적혀 있지 않으면 모른다. 그래서 부탁하는 문장에 경계를 함께 적는 편이 낫다. "캐시는 /_next/static과 /images에만 걸고, 로그인 쿠키를 읽는 페이지와 /api 아래는 private로 남겨줘. 바꾼 뒤에 위 curl 테스트를 두 번 돌려서 HIT가 안 뜨는지 확인해줘" 정도면 충분하다.
에이전트가 만든 변경을 검토할 때는 세 군데를 본다. Cloudflare 캐시 규칙이나 wrangler.jsonc, _headers 파일의 경로 패턴이 /*처럼 넓지 않은지. next.config.js나 vercel.json의 headers에 s-maxage, CDN-Cache-Control, public이 전체 경로로 걸리지 않았는지. 그리고 서버 코드 어딘가에 "모르는 경로는 홈이나 비슷한 페이지로 돌려보내는" catch-all 라우트가 생기지 않았는지.
캐시는 공짜로 속도를 사는 장치처럼 보이지만, 실제로는 "이 응답을 다른 사람에게 줘도 된다"는 약속을 CDN과 맺는 일이다. 그 약속은 주소 하나를 라벨로 삼는다. 라벨이 같은데 내용이 사람마다 다르다면, 그 칸에는 처음부터 아무것도 넣지 말아야 한다.