Dainus

주황색 구름을 켜면 끝일까
Claude Code에게 "VPS에 nginx 올리고 Cloudflare 붙여줘"라고 부탁하면 순서는 대개 이렇다. 서버를 하나 빌리고, nginx와 Let's Encrypt 인증서를 깔고, 방화벽에서 80번과 443번을 열고, Cloudflare DNS 화면에서 A 레코드를 서버 IP로 맞춘 뒤 주황색 구름(프록시)을 켠다. 이제 dig myapp.com을 해 보면 내 서버 IP가 아니라 Cloudflare 주소가 나온다. 디도스 방어, 방화벽 규칙(WAF), 요청 수 제한까지 Cloudflare가 대신 막아 준다고 하니 마음이 놓인다.
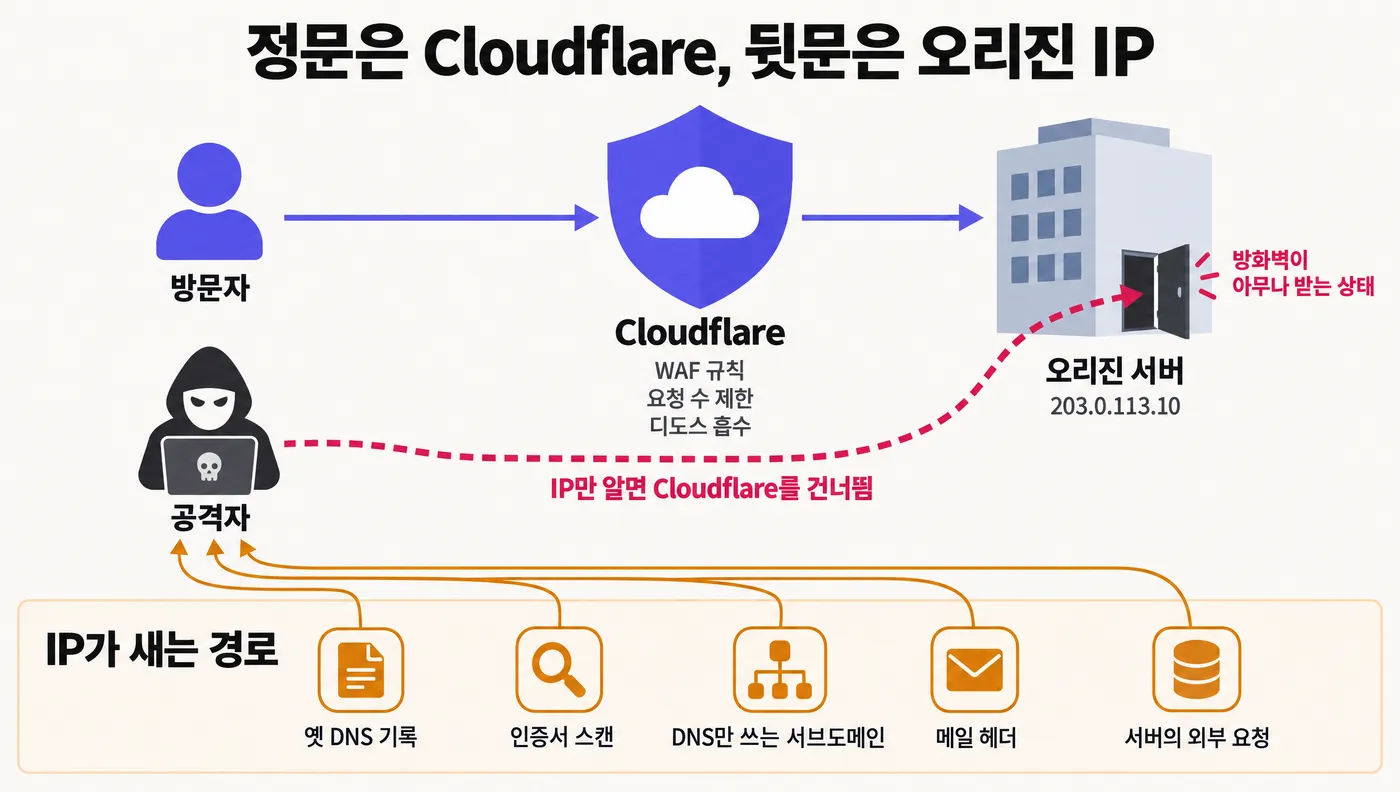
그런데 이 구성에는 빈칸이 하나 있다. 서버는 여전히 인터넷 누구에게나 80번과 443번을 열어 두고 있다. Cloudflare는 정문에 경비원을 세워 준 것이지, 건물 뒷문까지 잠가 준 게 아니다. 누군가 서버의 진짜 주소(오리진 IP)를 알아내면 Cloudflare를 거치지 않고 서버로 곧장 들어온다. 그 순간 WAF 규칙도, 요청 수 제한도, 디도스 흡수도 전부 없는 셈이 된다. 이번 글은 이 뒷문 이야기다.
오리진은 결국 주소가 있는 서버다
먼저 말부터 정리하자. CDN이나 리버스 프록시 앞에 세운 내 진짜 서버를 오리진(origin, 원본 서버)이라고 부른다. 이 블로그의 CDN 글에서 오리진을 "서울 창고"에 비유했다. 그 비유를 이어 가면 손님은 동네 매장(엣지)에서 물건을 받고, 창고에는 매장 직원만 드나드는 게 원래 그림이다.
문제는 이 창고가 인터넷 위에 주소를 가진 건물이라는 점이다. Cloudflare 프록시가 하는 일은 전화번호부(DNS)에 창고 주소 대신 매장 주소를 적어 주는 것이다. 창고 주소를 지운 게 아니라 안 보이게 가렸을 뿐이다. 그리고 패킷은 전화번호부를 거치지 않아도 된다. IP 주소만 알면 curl은 DNS를 묻지 않고 바로 그 주소로 연결한다.
# Host 헤더만 맞춰 주면 서버는 평소처럼 myapp.com 페이지를 내준다
curl -k https://203.0.113.10/ -H "Host: myapp.com"
여기서 203.0.113.10은 예시용 주소다. 오리진 방화벽이 아무나 받는 상태라면 이 한 줄로 Cloudflare를 건너뛴 요청이 들어간다. 로그인 시도를 수천 번 퍼부어도 Cloudflare에 걸어 둔 요청 수 제한은 이 요청을 보지 못한다.
숨긴 주소는 어디로 새나
"주소를 안 알려 줬는데 어떻게 알아내요?"라는 질문이 자연스럽다. 답은 생각보다 많은 곳에 주소가 흔적을 남긴다는 것이다. Cloudflare 공식 문서도 아래 경로들을 직접 짚는다.
옛 DNS 기록. Cloudflare를 붙이기 전에 며칠이라도 A 레코드가 서버 IP를 그대로 가리켰다면, 그 시절 기록은 여러 업체가 모아 두는 과거 DNS 데이터베이스에 남는다. 지금 주황색 구름을 켜도 과거는 지워지지 않는다. 그래서 Cloudflare는 프록시를 켠 뒤 오리진 IP를 아예 바꾸라고 권한다.
인증서 스캔. Censys나 Shodan 같은 서비스는 인터넷의 IPv4 주소를 돌아다니며 443번 포트에 접속해 보고, 서버가 내미는 인증서를 기록한다. 내 서버가 IP로 들어온 접속에도 myapp.com이 적힌 인증서를 내밀면, "myapp.com 인증서를 쓰는 IP"로 검색하는 것만으로 오리진이 나온다. CloudFlair라는 공개 도구가 바로 이 방식을 자동화했다. Cloudflare 뒤에 있는 도메인 이름을 넣으면 Censys 데이터에서 같은 인증서를 쓰는 Cloudflare 밖의 IP를 찾아 준다.
프록시를 안 켠 서브도메인. myapp.com은 주황색인데 ssh.myapp.com, db.myapp.com, staging.myapp.com은 회색 구름(DNS만)인 경우가 흔하다. SSH 접속처럼 Cloudflare 프록시를 못 거치는 용도라 일부러 회색으로 둔 것인데, 같은 서버라면 그 레코드가 곧 오리진 주소다. IPv6 주소(AAAA 레코드)를 회색으로 둔 것도 같은 구멍이다.
메일. 서버가 직접 메일을 보내면 받는 쪽 메일의 Received 헤더에 보낸 서버 IP가 찍힌다. 가입 인증 메일 하나만 받아 보면 주소가 나오는 셈이다. Cloudflare 문서는 웹 서버와 같은 곳에서 메일을 돌리지 말라고 하면서, 반송 메일로도 IP가 드러난다고 적어 둔다. 지난주 글에서 다룬 SPF 레코드에 서버 IP를 ip4:로 적어 둔 경우도 마찬가지다.
서버가 밖으로 보내는 요청. 웹훅을 쏘거나, 사용자가 넣은 URL에서 미리보기 이미지를 가져오는 기능이 있으면 서버는 바깥으로 직접 연결한다. 공격자가 자기 서버 주소를 URL로 넣으면 접속 기록에 내 오리진 IP가 고스란히 남는다.
하나하나는 사소해 보이지만 이 중 하나만 새도 가림막은 쓸모가 없어진다. 그래서 "IP를 숨긴다"를 방어의 중심에 두면 안 된다. 숨기는 건 덤이고, 진짜 방어는 뒷문 자체를 잠그는 일이다.
첫 번째 자물쇠: Cloudflare 주소만 받기
가장 먼저 떠오르는 방법은 오리진 방화벽에서 Cloudflare가 쓰는 IP 대역만 80번과 443번에 들여보내는 것이다. Cloudflare는 이 대역을 cloudflare.com/ips에 공개해 둔다. 창고 출입문에 "매장 직원 출입증만 통과"라고 붙이는 셈이다.
여기서 에이전트가 자주 놓치는 함정이 두 가지 있다. 하나는 Docker다. 이 블로그의 Docker 포트 공개 글에서 다룬 것처럼 docker run -p 80:80으로 띄운 컨테이너는 ufw 규칙을 건너간다. ufw에 Cloudflare 대역만 열어 놨다고 안심했는데 실제로는 전 세계에 열려 있을 수 있다. 클라우드 업체 콘솔의 방화벽(보안 그룹)에서 거는 쪽이 안전하다. 다른 하나는 IPv6다. IPv4 규칙만 바꾸고 IPv6 쪽을 그대로 두면 뒷문이 하나 더 남는다.
그런데 이 자물쇠에는 더 근본적인 한계가 있다. Cloudflare 대역은 나만 쓰는 주소가 아니다. 모든 Cloudflare 고객의 트래픽이 같은 대역에서 나온다. 보안 컨설팅 회사 Certitude가 2023년 9월 공개한 보고서가 이 점을 실제로 보여 줬다. 공격자가 자기 Cloudflare 계정을 하나 만들고, 아무 도메인의 A 레코드를 피해자 오리진 IP로 맞춘 다음, 그 도메인의 보안 기능을 전부 끈다. 그러면 공격 요청은 Cloudflare를 거쳐, 즉 Cloudflare IP에서 피해자 서버로 들어간다. 방화벽은 출입증을 확인하고 문을 열어 준다. 실험에서 피해자 도메인으로는 WAF에 막혀 403이 나온 요청이 공격자 도메인을 통해서는 200으로 통과했다.
Cloudflare 문서도 IP 허용 목록은 한 단계 낮은 등급(moderately secure)으로 분류한다. 이 출입증이 증명하는 건 "우리 매장 직원"이 아니라 "어느 매장이든 직원"이라서다. 그래서 이 방법은 필요하지만 혼자 쓰면 안 된다.
두 번째 자물쇠: 요청마다 신분증 확인
Cloudflare 고객 전체가 아니라 "내 Cloudflare 설정을 거친 요청"만 받으려면 IP보다 강한 증명이 필요하다. 이때 쓰는 게 Authenticated Origin Pulls(AOP)다. 이 블로그의 TLS 인증서 글에서 다룬 mTLS, 즉 서버뿐 아니라 접속하는 쪽도 인증서를 내미는 방식을 Cloudflare와 오리진 사이에 거는 기능이다. Cloudflare가 오리진에 접속할 때 클라이언트 인증서를 내밀고, nginx는 그 인증서가 없는 연결을 거절한다.
여기에도 함정이 있다. 설정을 쉽게 하려고 Cloudflare가 기본으로 주는 인증서를 쓰면, Cloudflare 문서 표현대로 그 인증서는 "요청이 Cloudflare 네트워크에서 왔다는 것만 보장"한다. 앞의 Certitude 실험에서 공유 인증서를 쓰는 AOP도 같은 방식으로 뚫렸다. 다른 고객의 Cloudflare 영역도 같은 인증서를 내밀기 때문이다. 내 영역에서만 쓰이는 인증서를 직접 만들어 올려야 비로소 "내 설정을 거친 요청"을 가려낼 수 있다. AOP는 Cloudflare SSL 모드가 Full 또는 Full (strict)일 때만 동작한다는 점도 기억해 두자.
AWS CloudFront를 쓴다면 같은 문제를 다른 이름으로 만난다. AWS가 관리하는 CloudFront 주소 목록(com.amazonaws.global.cloudfront.origin-facing)만 들여보내도, 그건 "CloudFront에서 왔다"는 증명일 뿐 "내 배포를 거쳤다"는 증명이 아니다. 그래서 AWS 문서는 CloudFront가 오리진으로 보낼 때 비밀 값을 담은 헤더를 붙이고 로드밸런서에서 그 헤더를 확인하라고 안내한다. 오리진을 아예 공인 주소 없는 내부망에 두고 CloudFront만 들어오게 하는 VPC 오리진 기능도 있다.
세 번째 방법: 뒷문을 없애기
자물쇠를 아무리 겹쳐도 문이 있는 한 누군가는 두드린다. 문 자체를 없애는 방법이 Cloudflare Tunnel이다. 서버에 cloudflared를 설치하면 서버가 Cloudflare 쪽으로 먼저 연결을 열고, 방문자 요청은 그 연결을 타고 들어온다. 서버 방화벽은 들어오는 연결을 전부 막아도 된다. 공인 IP를 누가 알아내도 두드릴 문이 없다. 사설 IP와 터널을 다룬 글에서 본 것처럼, 밖에서 들어올 수 없는 집도 안에서 먼저 연결을 열면 바깥과 이어진다. 그 연결을 Cloudflare 한 곳으로만 내는 셈이다. Cloudflare 문서는 터널을 AOP와 함께 가장 안전한 등급(very secure)에 넣는다. 단, 터널로 연결한 호스트에는 AOP를 쓸 수 없다. 서버가 들어오는 연결을 받지 않으니 클라이언트 인증서를 확인할 자리도 없어서다.
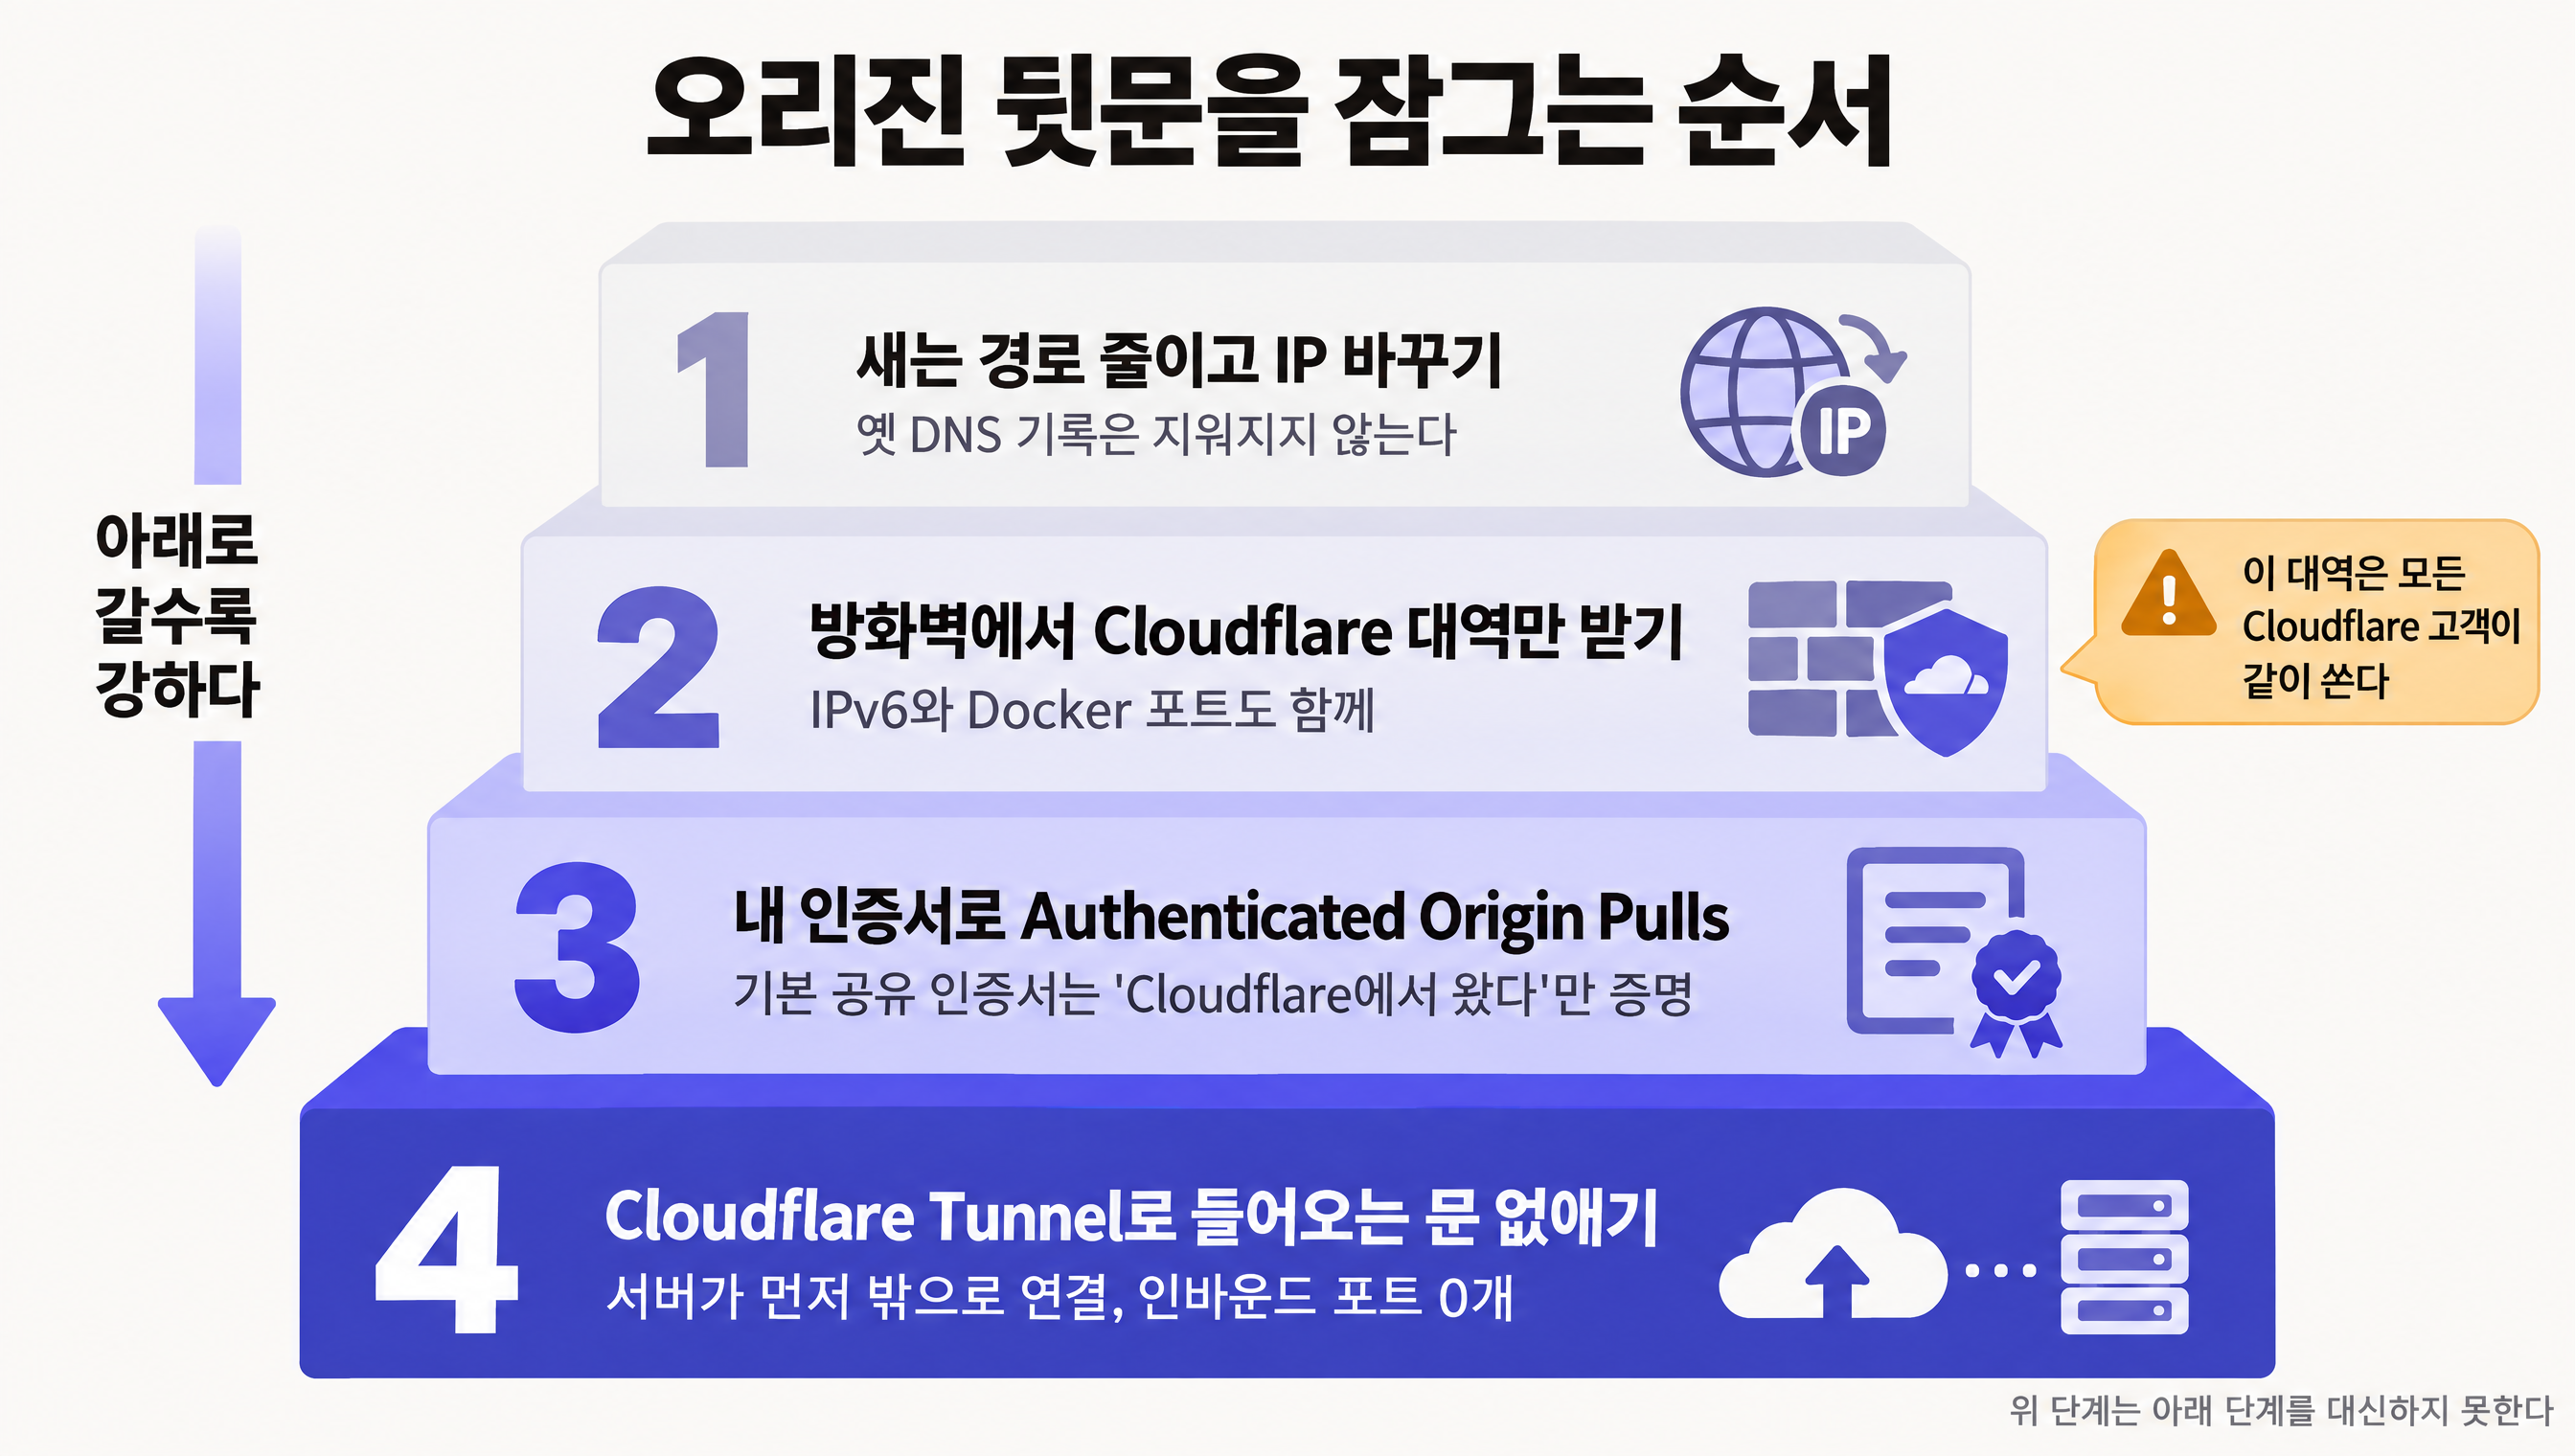
정리하면 지키는 순서는 이렇다. 먼저 새는 경로를 줄이고 IP를 바꾼다. 다음으로 방화벽에서 Cloudflare 대역만 받는다. 그 위에 내 인증서로 AOP를 건다. 가능하면 처음부터 터널로 가서 들어오는 문을 아예 닫는다. 아래로 갈수록 강하고, 위의 단계는 아래 단계를 대신하지 못한다.
IP로 들어온 손님에게 이름표를 보여 주지 않기
방화벽과 별개로 오리진 쪽에서 해 둘 일이 하나 더 있다. 서버가 IP로 들어온 접속에도 myapp.com 인증서와 사이트를 내주면, 인증서 스캔 한 번에 정체가 드러난다. nginx라면 이름 없이 들어온 접속을 받는 기본 서버 블록을 따로 두고, 거기서 TLS 연결을 거절하게 할 수 있다.
server {
    listen 443 ssl default_server;
    ssl_reject_handshake on;   # nginx 1.19.4부터 지원
}
이렇게 하면 SNI(접속할 때 브라우저가 "myapp.com에 왔어요"라고 밝히는 이름)가 맞지 않는 연결에는 인증서 자체를 보여 주지 않는다. 다만 이건 노출을 줄이는 장치일 뿐이다. 도메인 이름을 아는 사람은 SNI를 맞춰 보내면 그만이니, 방화벽 대신 쓸 수는 없다.
Vercel이나 Render 같은 플랫폼에 올렸다면 "오리진 IP"라는 말 대신 "플랫폼 기본 주소"를 떠올리면 된다. 커스텀 도메인 앞에 Cloudflare를 세워도 xxx.vercel.app이나 xxx.onrender.com 같은 기본 주소로 같은 앱이 열려 있으면, 그 주소가 Cloudflare 규칙을 거치지 않는 뒷문이 된다.
에이전트에게 맡길 때
Claude Code나 Codex에게 "Cloudflare 붙여줘"라고만 하면 대개 DNS와 인증서까지만 하고 끝난다. 브라우저로 사이트가 열리면 목표를 이룬 것처럼 보이기 때문이다. 뒷문이 열렸는지는 브라우저로 확인되지 않는다. 그러니 부탁할 때 경계를 같이 적어 주자. "오리진 방화벽은 클라우드 콘솔에서 Cloudflare IP 대역만 80, 443으로 받게 하고 IPv6도 같이 막아 줘. Docker로 띄운 포트가 ufw를 건너가지 않는지 확인해 줘. Authenticated Origin Pulls는 Cloudflare 기본 인증서 말고 직접 만든 인증서로 걸어 줘. 가능하면 Cloudflare Tunnel 구성안도 같이 보여 줘."
확인은 내 노트북에서 직접 해 보면 된다. 앞에서 본 curl 명령은 SNI 없이 접속하므로, 앞 절의 ssl_reject_handshake를 켜 두면 방화벽이 열려 있어도 실패한다. 실제 공격자처럼 도메인 이름까지 맞춰 보내려면 --resolve를 쓴다.
# myapp.com을 DNS 대신 서버 IP로 바로 연결한다 (SNI와 Host가 모두 myapp.com)
curl -v --resolve myapp.com:443:203.0.113.10 https://myapp.com/
이 요청이 연결 시간 초과나 거절로 끝나야 정상이다. 페이지가 뜬다면 뒷문은 아직 열려 있다. IPv6 주소가 있다면 그쪽도 같은 방법으로 두드려 보자.
Cloudflare를 앞에 세우는 일은 서버를 숨기는 일이 아니라 서버로 가는 길을 한 갈래로 모으는 일이다. 길이 정말 한 갈래인지는 내 서버가 누구의 요청을 받아 주는지로 정해진다. 주황색 구름은 그 질문의 절반에만 답한다.